区块链全维度隐患 + 权威专家完整观点汇总
区块链全维度隐患 + 权威专家完整观点汇总
总序核心定论(国内外行业顶层专家统一共识)
1.区块链 “不可篡改、绝对安全” 是严重认知误区。德勤网络风险负责人 Ed Powers 明确:区块链仅在底层账本结构具备防篡改特性,上层合约、私钥、运维治理、跨链交互、外部数据接入全部存在大量攻击面,绝非网络安全万能解药,不能脱离常规网络防护体系单独使用区块链技术。
2.技术本身中性,绝大多数资产被盗、资金暴雷,根源不是底层链协议,而是工程落地疏漏、权限管理失控、治理中心化、用户认知薄弱(区块链安全行业头部专家于佳宁)。
3.我国监管定性清晰:纯虚拟货币发行、代币融资炒作、境内加密资产交易全部属于非法金融活动;联盟链、存证、供应链溯源等合规区块链场景允许试点,但必须纳入监管审计(央行、八部门
2026 年联合监管文件官方口径)。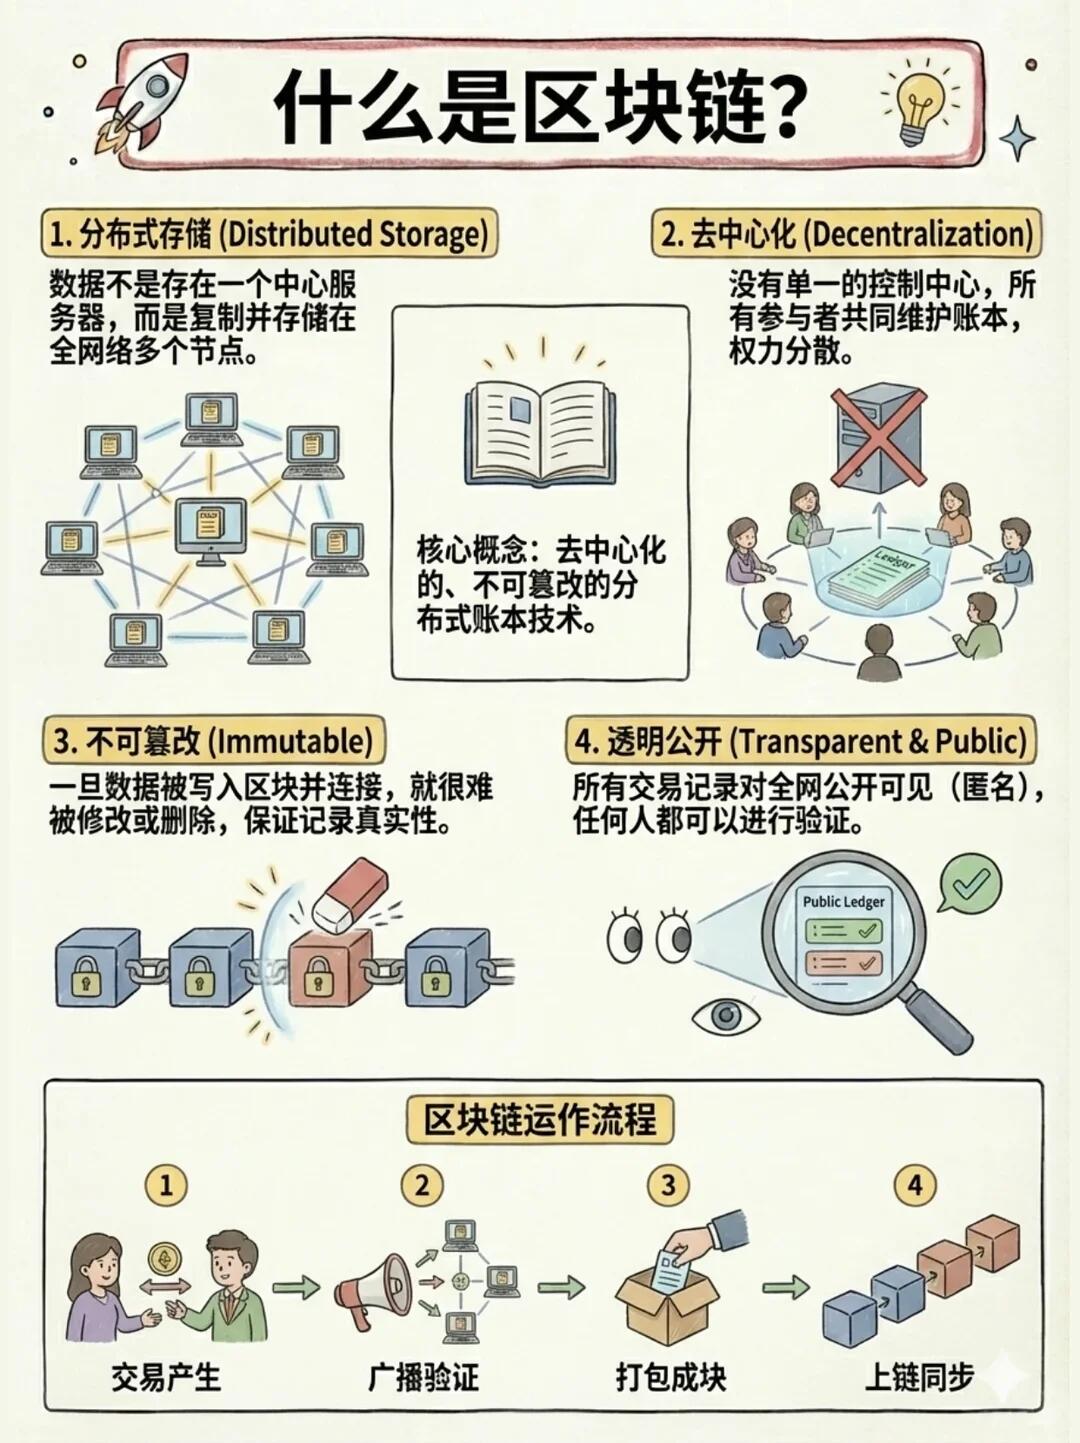
一、底层协议层原生技术隐患 + 专家解读
1. PoW 工作量证明:51% 算力攻击风险
专家观点
主流公链比特币、早期以太坊采用 PoW 机制,若单一主体掌控全网 51% 以上算力,可篡改交易顺序、双花重复支付、撤销已上链转账。
财新行业调研专家:大型公链算力高度集中于头部矿池,中小分叉链、山寨链极易被低成本发起算力攻击;即便比特币,海外资本与头部矿场可形成算力联合垄断,具备干预账本的能力。
典型隐患:小众公链频繁遭遇算力劫持,代币瞬间崩盘归零。
2. PoS 权益证明:马太效应与寡头垄断
核心判断
权益越多,出块概率与治理权重越高,财富与记账权力持续向巨鲸地址集中,长期会演变为少数大户控制整条公链,分布式去中心化名存实亡。
监管金融研究专家:PoS 本质是 “资本决定话语权”,极易形成链上寡头,单一大户可冻结特定地址交易、否决网络升级,违背区块链分布式设计初衷。
3. 共识机制天然治理漏洞
权威安全机构 Trail of Bits 结论:无中心化仲裁的分布式链,一旦出现协议漏洞,全网节点难以同步升级修复漏洞;恶意节点可持续广播错误区块,网络分叉后资产分裂,用户权益无法界定。
二、智能合约层(行业最大资金损失来源)权威研判
1. 合约漏洞是第一大资金失窃源头
BlockSec 创始人 Michael Wei(2025 区块链安全峰会):
传统人工审计难以穷尽逻辑漏洞,如今攻击者利用大模型自动逆向合约代码、批量挖掘漏洞,攻击效率提升 5~8 倍;2026 年仅上半年,DeFi 协议因合约漏洞被盗资金超 21 亿美元,重入攻击、整数溢出、权限越权占损失总额 80% 以上。
2. 三大高频致命漏洞与专家定性
1.重入漏洞:攻击者递归调用提款接口,在账户余额未刷新前反复盗提资金,DAO 历史经典黑客攻击即源于此,属于合约最经典顽疾漏洞。
2.管理员后门权限:项目方预留超级管理员权限,可直接增发代币、冻结用户资产、清空合约金库;大量空气币、传销项目依靠后门卷款跑路,司法案件中此类诈骗占比最高。
3.预言机喂价篡改
链上合约无法主动获取现实世界价格、赛事、行情数据,必须依赖预言机第三方数据源。若预言机节点被入侵、数据被伪造,借贷、衍生品合约会直接触发清算崩盘。
金融科技专家点评:预言机是区块链对接现实世界的单点脆弱入口,属于典型 “分布式系统内嵌中心化单点故障”。
3. 合约代码不可撤回的双刃剑特性
中国政法大学互联网法学专家:
代码即法律,合约部署上链后不可逆、不可删除。一旦写入漏洞,资金被盗交易永久记录在链,无人工撤回通道;传统软件可打补丁关停服务止损,区块链合约漏洞一旦执行损害,几乎无补救手段。
三、跨链与互操作体系系统性隐患(2026 高发暴雷重灾区)
1. 跨链桥为黑客首要攻击目标
Chainalysis 长期监测数据:跨链桥攻击占全行业被盗总金额近 70%。Multichain、Drift Protocol、Hyperbridge 等多起数亿级别被盗事件,全部源于跨链桥锁定资产的多签钱包与验证节点权限泄露。
于佳宁总结本质:跨链架构把多条链的资产归集至少数托管合约,原本分布式风险收敛为单点中心化风险;多层嵌套的跨链、再质押协议会让漏洞风险链式传导,单一节点出事引发全生态崩盘。
2. 跨链资产法律与权属模糊
美国 SEC、CFTC 监管口径存在监管分割:跨链封装代币既可能被认定为证券,也可划为大宗商品,项目方无法明确合规边界;一旦桥体关停,用户原生资产与映射代币无法双向赎回,资产权属无法律界定。
四、钱包与私钥体系:用户端最普遍不可逆风险
1. 私钥即所有权,丢失 / 泄露完全无法找回
反钓鱼工作组技术专家芦笛:Web3 核心逻辑是谁持有助记词、私钥,谁永久掌控资产,无平台客服、无冻结挂失、无账号申诉机制。钓鱼网站诱导输入助记词后,30 秒内资产可被全部转移,交易上链后彻底不可追溯追回。
2. 中心化托管钱包平台道德风险
交易所、托管钱包平台掌握用户全部私钥,可挪用平台内用户沉淀资产用于理财、借贷、自交易;平台破产、负责人失联后,用户资产无任何法定兑付保障,FTX 暴雷就是典型案例。
3. 多签钱包人为管理漏洞
安全审计机构统计:多签钱包被盗 15% 安全事件,并非代码漏洞,而是项目方核心成员泄露分片密钥、违规拆分权限、单人绕过多签签名;分布式多签在实操中极易退化为单人可控账户。
五、匿名性带来的金融犯罪与监管盲区(央行核心风险提示)
1. 天然适配洗钱、跑分、跨境非法资金转移
八部门监管文件配套解读:链上地址可匿名创建,资金可多层混币、拆分转账,穿透溯源难度远高于传统银行转账;虚拟货币已成为电信诈骗、赌博、贪腐资金出境的核心通道。
央行数字货币研究所专家:传统金融可依托账户实名制锁定责任人,区块链公链无强制实名机制,资金流向可跨全球节点打散,涉案资金追缴成功率不足 15%。
2. 代币发行极易异化为准证券、非法集资
证监会法律专家:未经许可发行代币募资,完全符合非法集资四大特征;项目方凭空发行无实体资产支撑代币,通过拉人头、层级返利营销,构成传销类犯罪,此类案件每年司法立案超千起。
2026 新规明确:境内一切代币发行融资、虚拟货币交易炒作全部划定为非法金融活动,全面禁止中介与技术服务。
六、数据与隐私层面矛盾隐患
1. 链上数据永久公开,隐私泄露不可逆
分布式账本全网节点同步所有交易明细,地址转账记录、金额、交互合约永久上链留存。即便采用假名地址,通过大数据链上分析可精准画像用户身份、资产规模、行为习惯;一旦地址与个人身份绑定,过往所有交易永久可查,无删除权限。
2. 隐私链、混币工具滋生暗网黑色产业
欧盟网络安全局 ENISA 警示:隐私加密类区块链可完全隐藏交易金额与收发地址,被用于暗网交易、违禁品结算,突破各国反洗钱监管体系,属于跨境监管重点打击对象。
七、治理、DAO 组织与法律主体空白风险
1. DAO 无独立法人资格,权责无法界定
国内司法实务共识:去中心化自治组织 DAO 不属于法定企业、社会组织,无诉讼主体资格。成员出资、分红、挪用纠纷发生后,无法走公司法、合伙企业法维权,投资人权益缺少法律保护;DAO 发起者可规避有限责任,无限转嫁风险给普通参与用户。
2. 链上治理容易被巨鲸地址操控
代币持仓高度集中时,少数大户可凭借投票权修改协议规则、增发代币、修改手续费规则,普通散户投票权重可忽略不计,去中心化治理流于形式。
八、现实资产代币化 RWA 全新监管风险(2026 新增重点)
官方权威界定(八部门 42 号文)
境内原则禁止实体房产、股权、债权直接代币化发行交易,仅极少数经主管部门审批、依托正规金融基础设施的场景可例外;未经许可将固定资产拆分代币售卖,涉嫌擅自发行证券、非法募资。
上海金融与发展实验室首席曾刚观点:RWA 若无底层资产穿透式监管,会出现 “一份资产多次代币化拆分售卖”,层层杠杆叠加,放大系统性金融风险,极易演化成新型资产泡沫。
九、产业落地联盟链场景内隐藏隐患(政企常用区块链)
1.名义分布式,实际中心化:联盟链节点由主办方企业单方掌控,可随意篡改节点数据、关闭节点、修改账本,完全丧失防篡改价值,仅作为信息化存证工具。
2.上链前数据造假无法约束:区块链只能保证上链之后不可改,但源头录入虚假合同、虚假凭证,链上会永久固化错误信息,且难以批量更正。
工信部区块链标准组专家:区块链是 “存证工具” 而非 “验真工具”,不能自动核验原始业务数据真伪,大量政企项目夸大溯源能力,属于技术概念滥用。
十、市场投机与宏观金融风险专家警示
1.价格无锚定,极易形成资产泡沫
虚拟货币无法定兑付背书,价格完全由资金盘情绪驱动,暴涨暴跌会传导至民间信贷、民间借贷,部分群众抵押房产、借贷炒币,引发次生债务与社会稳定问题。
2.冲击货币主权与货币政策有效性
宏观金融学者:若虚拟货币大范围流通,会分流法定货币流通场景,央行货币投放、利率调控、外汇管控传导机制被削弱,对国家货币体系构成潜在冲击,这也是我国坚持强监管禁止境内流通的核心底层逻辑。
十一、行业统一合规与风险规避专家总结建议
1.技术层面:区分合规联盟链存证溯源与公链代币金融化,前者可在审批场景落地,后者境内严禁开展;智能合约上线前必须第三方多轮安全审计,杜绝后门与逻辑漏洞。
2.用户层面:不存在 “绝对安全链项目”,不向陌生网站输入助记词,不参与代币挖矿、拉新返利类资金盘项目。
3.监管层面:落实链上地址实名制、交易穿透溯源,将区块链纳入反洗钱、反恐怖融资监管框架,消除匿名金融空间。
4.认知层面:剥离区块链 “暴富、去中心化绝对自由” 营销叙事,回归分布式账本、数据存证、供应链协同等技术本源应用。
十二、精简版五大核心隐患一句话提炼
1.底层:算力与权益集中,分布式架构容易退化为寡头中心化;
2.合约:代码漏洞不可撤回,黑客攻击失窃损失规模居全球网络攻击前列;
3.资产:私钥唯一确权,泄露即永久丢资产,无人工干预补救渠道;
4.监管:匿名转账难溯源,天然适配洗钱、非法集资、跨境非法资金流转;
5.法律:DAO、代币、跨链资产缺少明确民事与刑事权责界定,维权难度极大。
-
 mRNA疫苗CEO战略与行业深度影响|2026产业全解析
核心总览:2026年是mRNA技术从应急防疫走向慢性病、肿瘤、罕见病治疗的产业拐点。全球mRNA赛道的发展节奏、技术路线、商业化逻辑、资本估值体系,完全由Moderna、BioNTech、艾博生物等头部企业CEO的顶层战略定义。不同于...
-
 鸿蒙HarmonyOS市场前景最新深度分析(2026最新官方数据)
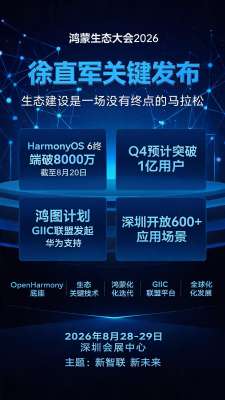
核心摘要:2026年是鸿蒙生态从导入期迈入规模化成长期的关键质变年,彻底告别前期补贴共建阶段,进入商业化自循环增长。截至2026年8月,HarmonyOS 6设备量突破8000万台,预计Q4突破1亿台生态临界点;原生应用破10万...
-
 卫星互联网国际标准构建与全行业深度影响分析报告
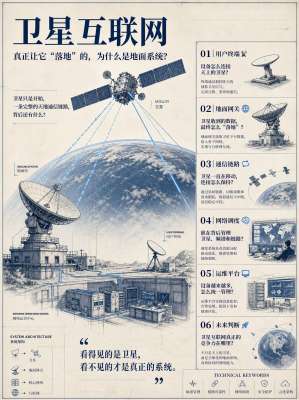
核心摘要:卫星互联网作为天地一体化信息网络的核心底座,是6G核心关键场景、新质生产力重点赛道。当前全球正处于国际标准博弈、规则重塑、产业定型的关键窗口期。国际标准的制定、落地与统一,直接决定...
-
 华为国家标准技术全解析2026|完整版
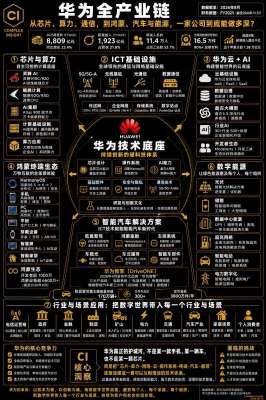
核心总览:华为是国内参与、主导、起草国家标准数量最多、覆盖领域最广的科技企业。截至2026年,华为累计主导及深度参编千余项国家级标准、强制性国标、推荐性国标、国家指导性技术文件,覆盖通信、人工智能、自动驾驶、...
-
 量子计算与生物技术:核心区别、行业影响与未来协同
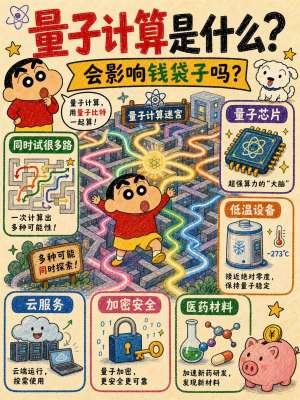
核心总览:生物技术是「改造物质生命」的实体产业技术,直接作用于生物体、细胞、基因、生物制造;量子计算是「重构算力算法」的底层算力工具,不直接生产实物,而是加速所有高复杂度科学研发。二者属于...
-
 2026生成式AI合规专家权威观点|全解析
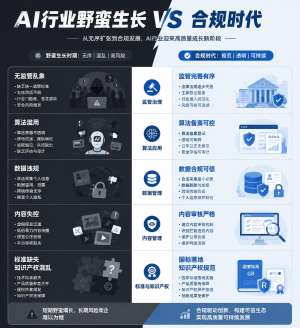
综述前言:2026年是生成式AI从技术野蛮生长走向合规标准化落地的关键拐点。结合网信部门、最高法、行业法学专家、AI技术权威、国际治理机构最新研判,当前AI合规已告别“事后整改”模式,全面进入合规前置、分层治理、全...