企业内网VPN速度优化方法|2025合规场景全面解析
企业内网VPN速度优化方法|2025合规场景全面解析
重要法律声明:本文仅针对企业内部专用VPN(不跨境访问境外互联网)的技术优化,适用于公司远程办公、分支机构互联等合法内网场景。未经电信主管部门批准,私自搭建、使用VPN进行跨境联网(翻墙)属于违法行为,本文不涉及任何翻墙、跨境节点、代理加速等内容。
一、为什么内网VPN速度慢?核心瓶颈定位
企业内网VPN速度慢,通常不是单一原因,而是多层叠加问题。按出现概率排序:
加密层开销过大:协商环节、加解密计算占用CPU,成为吞吐量瓶颈
MTU不匹配导致分片:VPN封装后数据包超过链路MTU,触发分片或丢包
路由路径非最优:流量绕行不必要的节点,延迟叠加
带宽拥塞:多人同时高带宽传输(视频会议、大文件),出口排队
物理链路质量差:跨地域专线抖动、丢包率高
终端性能不足:老旧设备CPU弱,加解密成为瓶颈
二、协议选型优化(第一步:选对协议)
不同VPN协议的性能差异巨大,选错协议再怎么调优都有限。
1. WireGuard(推荐首选,性能最优)
优势:代码仅约4000行,内核级处理,延迟极低,吞吐量通常是OpenVPN的2–4倍
适用场景:移动办公、远程接入、站点间互联
注意:需要现代操作系统内核支持;静态密钥管理需规范
2. IKEv2/IPsec(移动端首选)
优势:系统原生支持,切换网络(Wi-Fi切4G)时快速重连,移动场景体验好
适用场景:手机、笔记本移动办公
注意:配置复杂度高于WireGuard;部分运营商UDP 500/4500端口可能被QoS限速
3. OpenVPN(兼容性最好,但性能一般)
优势:跨平台成熟,可走TCP 443端口伪装,穿透性强
性能短板:用户态处理,加密开销大,单连接吞吐量通常低于WireGuard
优化方向:优先用UDP模式而非TCP;提高加密算法强度匹配硬件加速
选型建议:新部署优先WireGuard;已有OpenVPN且迁移成本高,保留但优化参数;移动端移动频繁场景用IKEv2。
三、加密算法与硬件加速优化
1. 加密算法选择平衡
AES-256-GCM:现代CPU支持AES-NI硬件加速,性能极好,安全性高,推荐默认
ChaCha20-Poly1305:没有AES-NI的弱设备(如旧手机、ARM服务器)性能更好
避免使用:3DES、DES(老旧算法,既不安全又慢);CBC模式(比GCM慢,且安全弱点多)
2. 硬件加速启用
服务器端确认CPU AES-NI指令集已开启(BIOS中检查)
防火墙/网关设备启用IPsec硬件加速卡
大带宽场景(1Gbps以上)考虑专用VPN加速硬件
四、MTU与分片优化(最容易被忽略)
VPN封装会增加数据包头部(通常20–60字节),如果端到端MTU不匹配,会导致分片、丢包、重传,速度骤降。
优化步骤
探测路径MTU:在终端用ping -s -M do测试,找到不分片的最大包大小
设置正确MTU:WireGuard通常设1420;OpenVPN通常设1400–1450;IKEv2可自动协商
启用MSS钳制:在网关上对TCP流量做MSS钳制,避免TCP分片
禁用PMTU黑洞探测:部分网络ICMP被封,导致PMTUD失效,直接手动设小MTU更可靠
五、路由与分流优化
1. 全隧道 vs 分流隧道
全隧道(Full Tunnel):所有流量走VPN,安全但慢,适合高安全要求场景
分流隧道(Split Tunnel):只有内网流量走VPN,互联网流量直连,速度提升明显
建议:普通办公场景用分流隧道,只把需要访问内网的网段路由进VPN
2. 路由路径优化
避免流量绕行:分支机构互联走最短路径,不要绕总部中转
多出口负载均衡:多条专线做策略路由,按目标网段分流
QoS优先级:视频会议、语音电话优先;大文件下载、备份限速
六、带宽与QoS管理
1. 带宽监控与限流
识别高带宽消耗用户/应用,做精细化限流
非工作时间(夜间)允许大带宽备份、同步任务
工作时间限制P2P、大文件下载,保障核心业务带宽
2. QoS策略分层
优先级应用类型保障带宽占比
最高语音通话、视频会议核心流30%
高ERP、OA、数据库访问40%
中普通网页、文件传输20%
低大文件下载、备份同步10%
七、服务器端性能调优
1. 系统内核优化
增大网卡缓冲区(rmem_max/wmem_max)
开启TCP BBR拥塞控制算法(显著提升跨地域传输速度)
文件句柄数、连接跟踪表大小调优
禁用不必要的服务和防火墙规则,减少转发延迟
2. 资源分配
VPN进程绑定CPU核心,避免与其他服务争抢
大内存服务器开启透明巨页(THP),减少内存页切换开销
多租户场景做CPU/内存隔离,防止单用户拖垮整体性能
八、终端侧优化
更新客户端:旧版本VPN客户端性能问题多,升级到最新稳定版
关闭占用带宽的后台应用:云同步、自动更新、视频流媒体
有线优先于Wi-Fi:Wi-Fi抖动、丢包会放大VPN延迟;办公场景尽量用网线
系统版本更新:新内核的网络栈优化、安全补丁都有助于性能
九、故障排查工具与流程
快速定位步骤
先测物理链路:ping公网DNS(223.5.5.5),看丢包、延迟是否正常
再测VPN隧道:ping VPN内网网关,对比延迟差
测速对比:不开VPN vs 开VPN,吞吐量差多少
抓包分析:tcpdump看是否有大量重传、分片
CPU使用率:服务器top看VPN进程是否跑满单核
常用工具
iperf3:端到端吞吐量测试
mtr:路由路径逐跳延迟、丢包分析
tcpdump + Wireshark:数据包级抓包分析
ss/ip route:连接状态、路由表检查
十、2025年趋势与未来方向
零信任架构(ZTNA)替代传统VPN:不再是"连进来就全开放",而是按应用、按身份、按设备动态授权,体验更好,速度更优
协议融合:WireGuard + 传统IPsec混合部署,兼顾性能与兼容
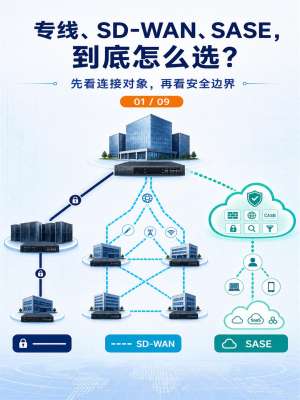
SD-WAN集成:软件定义广域网,自动选最优路径,动态绕行拥塞链路
加密性能提升:后量子加密(PQC)正在标准化,未来需要平衡安全与性能
再次提醒:本文所有优化方法仅适用于企业合法内网VPN场景。个人或企业如需跨境联网服务,必须向具备资质的电信运营商申请合规专线或获批服务,切勿使用非法翻墙工具。
- 上一页:电池技术难点深度解析(锂电为主)
- 下一页:车联网系统功能 2025 全面解析
-
 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
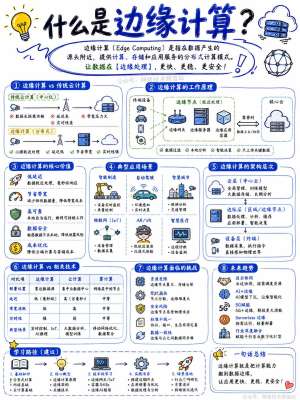 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
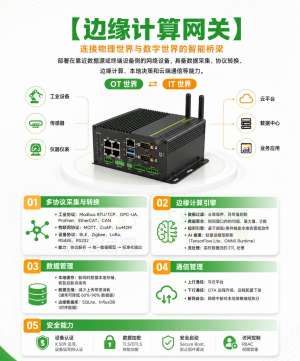 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...