专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst
SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛阿尔托Prisma SD-WAN、HPE Aruba
EdgeConnect。本文摒弃浅层参数罗列,从底层架构、安全能力、性能短板、运维难度、TCO成本、适配行业、避坑要点全方位对比,适配企业组网选型、项目招投标、技术方案落地、政企采购研判。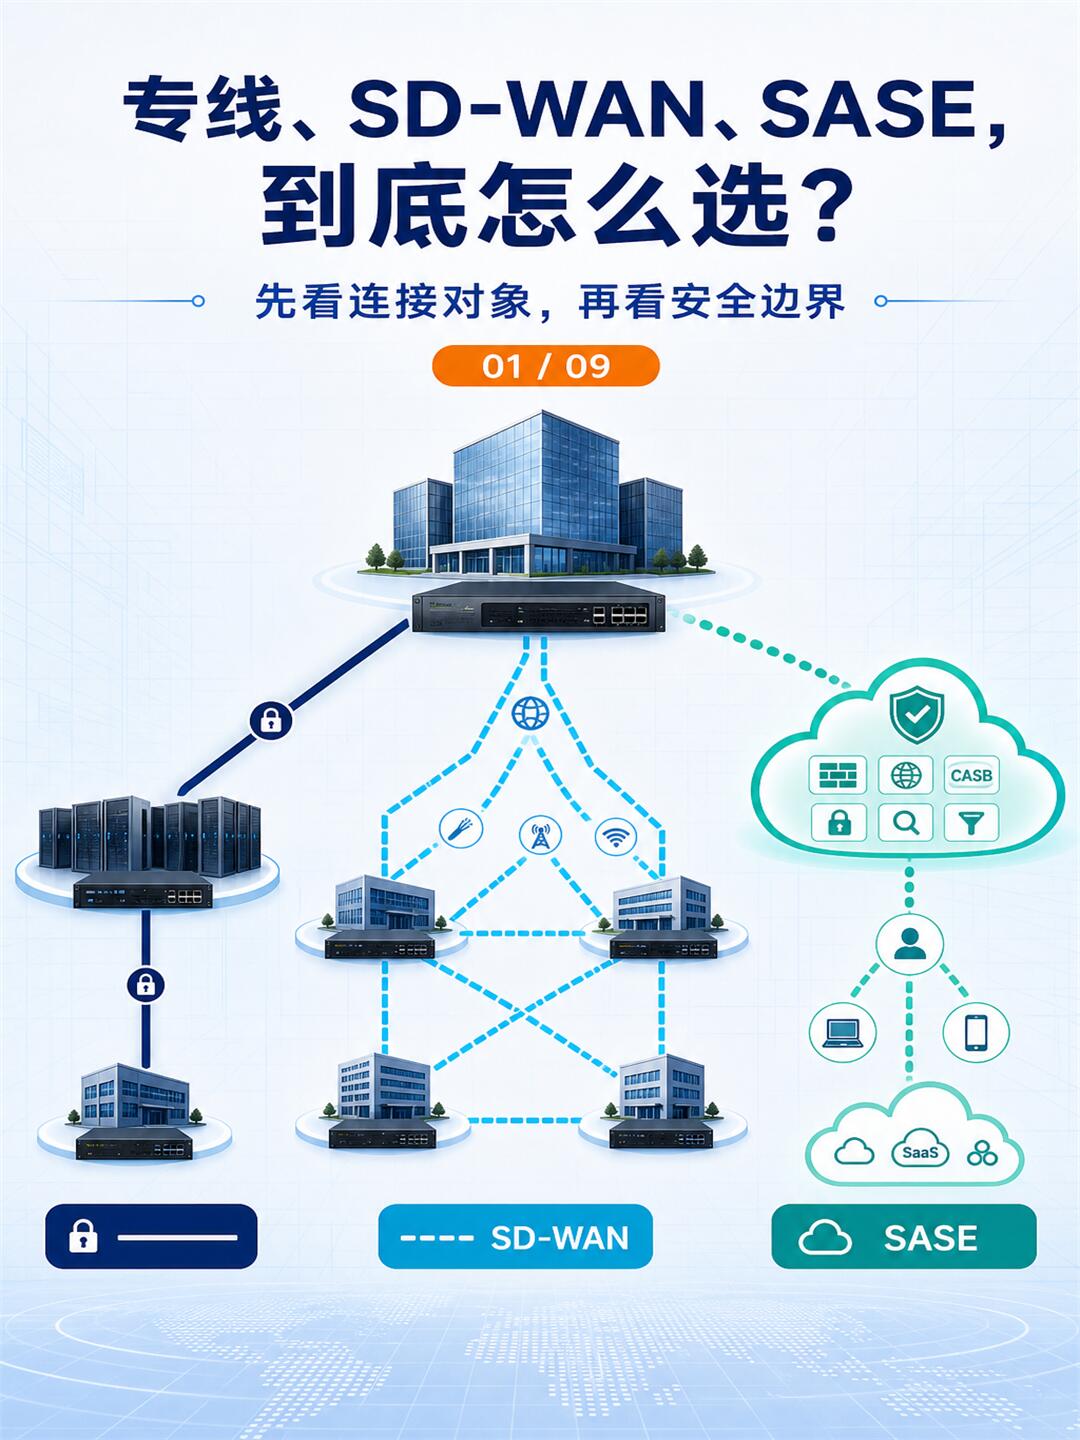
一、主流SD-WAN方案核心定位与底层架构对比
1、思科Catalyst SD-WAN(企业全能标杆)
架构模式:传统路由+SD-WAN一体化融合架构,基于vManage集中管控、vBond身份认证、vSmart策略调度,支持传统专线、MPLS、宽带、5G多链路混合组网,兼容老旧网络平滑迁移,是兼容性最强的商用方案。硬件搭载定制TPM可信芯片,底层基础设施具备硬件级防护能力,杜绝后门与底层入侵风险。
核心优势:路由转发能力行业顶尖,政企传统网络生态适配度100%,协议兼容性、链路稳定性、跨国组网能力突出;支持精细化流量调度、应用识别、全网可视化运维,适配超大型分支组网与复杂混合架构。
核心短板:安全体系外置,SD-WAN与防火墙、威胁检测为独立产品、双控制台管理,无一体化融合;部署复杂、学习成本高、初期交付周期长;整体采购与运维成本居高不下。
2、飞塔Fortinet Secure SD-WAN(安全融合首选)
架构模式:行业唯一单硬件、单系统、单控制台网安一体化架构,基于自研FortiOS系统+定制ASIC加速芯片,将SD-WAN调度、NGFW下一代防火墙、IPS入侵防御、URL过滤、沙箱检测、DNS安全全部硬件加速集成,无CPU算力损耗。
核心优势:网安深度融合,无需额外部署安全设备,软硬件一体化加速,SSL解密、流量检测、威胁拦截性能远超软件级方案;轻量化部署、运维极简、性价比高,支持FortiSASE云端无缝联动,适配云网安全一体化转型。
核心优势:AI智能运维、自动化调度、代码化运维能力极强,全球PoP节点覆盖完善,跨国、跨境云端组网体验优异;SD-WAN与云端安全策略统一联动,零信任架构成熟,适配现代化云上企业、远程办公、多云端业务场景。
核心短板:本地硬件安全能力薄弱,设备端仅基础区域防火墙,无内置IPS、沙箱、深度检测能力,本地安全需额外叠加授权;老旧传统网络迁移适配差,不适合存量专线、MPLS复杂组网改造。
4、HPE Aruba EdgeConnect(高稳链路调度方案)
架构模式:专注广域网链路优化的专用SD-WAN架构,无冗余安全堆叠,核心聚焦高延迟、弱网络、多异构链路场景的智能调度与丢包修复。
核心优势:弱网环境适配行业第一,针对100ms+高延迟、抖动、丢包场景优化极致,专线、宽带、无线混合链路容错能力极强;运维轻量化、稳定性高,适合传统实体企业、制造、物流多分支组网。
核心短板:原生安全能力薄弱,无深度安全防护体系,需外接第三方安全设备;云网融合、SASE生态迭代慢,现代化云上业务适配性不足。
二、四大方案核心能力横向对比表(2026精准版)
1. 架构特性对比
思科Catalyst SD-WAN:传统网络兼容能力极强,路由转发体系成熟顶尖,采用网络+安全双栈管控模式,深度适配政企老旧存量网络架构,适合复杂混合组网场景。
飞塔Fortinet SD-WAN:行业独有网安一体化架构,搭载自研ASIC硬件加速芯片、单系统、单控制台极简运维模式,无算力冗余损耗,兼顾组网调度与全域安全防护。
帕洛Prisma SD-WAN:纯云原生SASE架构,原生搭载零信任体系,主打AI自动化运维、代码化调度,适配企业全云上现代化组网模式。
HPE Aruba EdgeConnect:专注广域网链路优化的专用架构,无冗余安全功能堆叠,核心聚焦弱网、高抖动、异构链路场景的传输优化,稳定性极强。
2. 本地安全能力对比
思科Catalyst SD-WAN:原生无深度安全能力,安全功能全部外置,需单独采购防火墙、入侵检测等设备,双设备、双控制台管控,安全体系割裂。
飞塔Fortinet SD-WAN:内置全功能NGFW下一代防火墙,IPS、沙箱、URL过滤、SSL解密等安全能力全部硬件加速,本地防护全覆盖,无需额外叠加设备。
帕洛Prisma SD-WAN:仅配备基础区域防火墙,无IPS、沙箱、深度威胁检测能力,本地安全薄弱,深度防护需额外付费叠加云端授权。
HPE Aruba EdgeConnect:原生安全能力严重缺失,无合规安全防护体系,无法独立满足等保要求,必须外接第三方安全设备配套使用。
3. 云网融合能力对比
思科Catalyst SD-WAN:适配主流公有云、私有云生态,云适配完善,但云端策略联动繁琐,配置流程复杂,一体化协同性一般。
飞塔Fortinet SD-WAN:可与FortiSASE体系无缝打通,云边策略统一管控,云网安全一体化落地高效,适配企业云上转型需求。
帕洛Prisma SD-WAN:SASE原生架构,云端安全与组网调度深度融合,云端一体化能力为四家最优,适配全域上云、远程办公场景。
HPE Aruba EdgeConnect:云生态迭代滞后,云端联动能力偏弱,核心能力聚焦本地链路传输,不适配大规模云上业务组网。
4. 弱网/高延迟适配能力对比
思科Catalyst SD-WAN:弱网优化能力中等,常规稳定链路表现优异,高抖动、高丢包复杂场景适配一般。
飞塔Fortinet SD-WAN:弱网适配表现良好,可满足大部分企业多链路混合组网的传输优化需求,兼顾稳定与安全。
帕洛Prisma SD-WAN:依赖优质低延迟云端链路,对弱网、高抖动、本地化老旧链路适配性差,易出现传输卡顿。
HPE Aruba EdgeConnect:弱网适配能力行业顶尖,专治高延迟、高抖动、高丢包场景,完美适配厂区、偏远门店等复杂线下组网环境。
5. 部署运维难度对比
思科Catalyst SD-WAN:运维难度高,专业技术门槛高,配置逻辑复杂,项目交付周期长,依赖专业运维团队。
飞塔Fortinet SD-WAN:运维难度低,一体化极简架构,部署快速、上线效率高,日常运维工作量小,适配中小型运维团队。
帕洛Prisma SD-WAN:运维难度中等,云端配置灵活、自动化程度高,但本地故障排查、适配改造有一定技术门槛。
HPE Aruba EdgeConnect:运维难度低,功能专一、架构简单,无冗余复杂配置,专注链路运维,落地及维护成本极低。
6. 整体TCO成本对比
思科Catalyst SD-WAN:整体成本最高,软硬件设备、授权、售后运维溢价高,长期TCO居高不下。
飞塔Fortinet SD-WAN:成本中等,一体化设备无需叠加硬件,省去额外安全采购成本,综合性价比最优。
帕洛Prisma SD-WAN:成本中高,初期硬件投入低,但长期云端授权、增值服务续费成本持续累加。
HPE Aruba EdgeConnect:整体成本偏低,按需部署、无冗余功能,硬件及授权成本亲民,仅需额外采购安全设备。
7. 核心适配场景对比
思科Catalyst SD-WAN:适配大型政企、国企、金融机构,适配存量思科生态、多层级分支、跨国复杂组网项目。
飞塔Fortinet SD-WAN:全行业通用,主打中小型政企、等保合规项目、云网安全一体化改造、多分支统一管控场景。
帕洛Prisma SD-WAN:适配互联网企业、全云上架构、全员远程办公、零信任架构新建与转型项目。
HPE Aruba EdgeConnect:适配制造业、零售、物流等实体行业,适配多偏远分支、弱网、高抖动的线下组网场景。
三、各方案优势短板深度拆解(避坑核心)
1、思科Catalyst SD-WAN
核心优势:老牌政企组网标杆,对传统MPLS、专线、老旧路由协议兼容性无可替代,超大型多层级分支、跨国跨区域组网稳定性极强,全网调度精度高、日志溯源完善,适合对网络合规、稳定性、溯源性要求极高的党政、国企、金融机构。
致命短板:安全与网络割裂,需要单独采购防火墙、威胁检测设备,多设备联动导致运维复杂、故障排查繁琐;整套方案造价昂贵,三年TCO远超其他方案,中小微企业性价比极低。
2、飞塔Fortinet Secure SD-WAN(综合性价比之王)
核心优势:真正实现“一台设备、全网管控、全网安全”,硬件ASIC加速解决传统SD-WAN安全检测卡顿、算力不足问题,在同等带宽下,安全转发性能远超友商;部署上线快、运维极简、无需堆叠多设备,兼顾网络质量与安全合规,是2026年政企主流通用选型。
适用红利:同时满足等保合规、云网转型、多分支统一管控,无需重复采购安全设备,长期运维成本最低。
3、帕洛阿尔托Prisma SD-WAN(现代化云网首选)
核心优势:完全贴合企业上云趋势,零信任架构、云端统一安全策略、AI智能运维、自动化部署能力突出,适合全员远程办公、多公有云部署、无大量存量传统网络的现代化企业。
核心短板:本地分支安全薄弱,一旦云端链路中断,分支无独立防护能力;对本地老旧专线组网适配差,存量改造项目极易出现兼容问题。
4、HPE Aruba EdgeConnect(实体行业专用)
核心优势:极致链路优化,针对工业厂区、偏远门店、跨省弱网分支的丢包、延迟、抖动问题优化到位,专注广域网传输质量,无多余功能冗余,稳定耐用。
核心短板:安全能力缺失,无法满足等保2.0、政企合规要求,必须额外搭配防火墙、审计设备,整体方案完整性不足,不适合政务、金融、互联网合规类项目。
四、场景化精准选型指南(2026落地版)
1、大型国企/党政/金融机构、存量思科生态
首选:思科Catalyst SD-WAN。优先保障传统网络兼容、全网稳定性、合规溯源、多级组网管控,适配复杂存量架构,规避替换风险。
2、政企通用、等保合规、云网一体化、性价比优先
首选:飞塔Fortinet Secure SD-WAN。一网一安极简架构,同时满足组网提速、安全防护、合规审计、SASE升级,适配90%中小企业、中型政企项目。
3、互联网企业、云上架构、远程办公、零信任转型
首选:帕洛阿尔托Prisma SD-WAN。云原生架构适配全云上业务,自动化运维、零信任安全、全球云端节点优势最大化。
4、制造、零售、物流、多偏远分支、弱网环境
首选:HPE Aruba EdgeConnect。极致链路纠错、丢包修复、弱网适配,保障工业、实体业务稳定传输。
五、2026年SD-WAN选型核心避坑要点
1、杜绝重网络、轻安全:单纯追求组网速度,忽略内置安全能力,导致后期合规不达标、需叠加设备,成本翻倍、运维混乱。
2、存量网络优先兼容:老旧专线、MPLS组网项目,慎选纯云原生方案,避免兼容故障、业务中断。
3、拒绝算力损耗方案:软件叠加安全的SD-WAN方案,高带宽场景会出现转发卡顿、SSL解密延迟,优先硬件加速架构。
4、区分SASE适配需求:无云上业务、无远程办公需求,无需盲目上云原生SASE方案,避免功能冗余、成本浪费。
5、长期TCO优先:不止看初期采购价,重点核算3年软硬件授权、运维、扩容、二次改造总成本。
六、总结:方案核心定位一句话区分
1、思科:复杂传统组网天花板,稳、兼容强、价格高;
2、飞塔:网安一体化综合最优,合规、省心、性价比最高;
3、帕洛:云网零信任天花板,适配现代化云上企业;
4、Aruba:弱网链路优化天花板,适配实体行业多分支。
-
 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
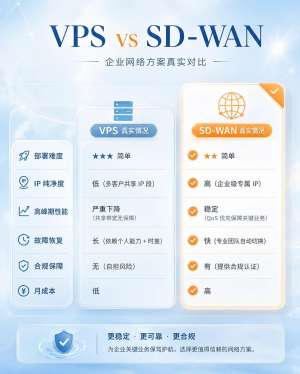 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
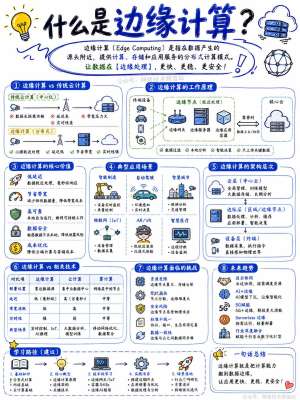 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
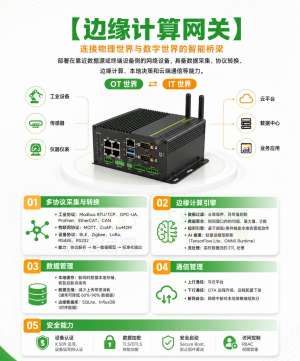 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...