企业级网络安全防护方案详解
企业级网络安全防护方案详解
前言:数字化业务、远程办公、云业务、供应链互联让企业攻击面持续扩大,勒索病毒、数据泄露、钓鱼攻击、供应链攻击成为高频威胁。企业网络安全防护不再是单一防火墙设备部署,而是等保合规为基础、纵深防御为架构、人+流程+技术三位一体的体系化防护。本方案适用于中小微、中型集团企业,覆盖本地机房、云服务器、办公终端、业务系统、员工管理全维度。
一、方案总体目标与设计原则
1. 建设目标
1)保障业务连续性,抵御勒索、病毒、入侵攻击,降低系统中断风险;
2)保护核心资产:客户数据、财务数据、知识产权、业务源码不被窃取、篡改、泄露;
3)满足监管合规要求:网络安全等级保护、数据安全法、个人信息保护法;
4)建立检测、告警、应急处置能力,缩短安全事件响应时间;
5)建立常态化安全运营机制,从被动救火转向主动风险治理。
2. 核心设计原则
• 纵深防御原则:多层防护,单点突破不会造成整体沦陷; • 最小权限原则:人员、服务器、应用仅分配完成工作必需权限; • 业务优先原则:安全措施不能无理由阻断正常业务; • 可审计可追溯:所有访问、操作行为留日志,便于溯源; • 持续迭代原则:安全不是一次性项目,需要持续巡检、更新。
二、企业资产梳理与风险评估(方案前置步骤)
实施防护方案前,必须完成资产盘点,识别风险:
1. 资产清单:内网服务器、云主机、办公电脑、网络设备、数据库、网站、小程序、OA、ERP、网盘、IoT设备;
2. 分级分类:核心业务资产(数据库、ERP)、一般业务资产、办公类资产;
3. 风险评估:漏洞扫描、渗透测试,识别高危风险(弱口令、未打补丁、公网暴露端口、越权漏洞);
4. 威胁识别:外部黑客攻击、内部员工误操作、内部泄密、第三方供应商安全风险。
三、纵深安全防护体系分层详解
第一层:边界安全(外网与内网隔离)
1. 下一代防火墙NGFW:部署在互联网出口,实现访问控制、端口过滤、应用识别、入侵防御IPS、病毒查杀,拦截外部扫描、攻击。
2. Web应用防火墙WAF:保护官网、业务系统,拦截SQL注入、XSS跨站、文件上传、爬虫攻击。公有云业务可直接使用云WAF。
3. 抗DDoS防护:针对网站、业务服务器,抵御流量型攻击,防止业务瘫痪;高并发对外业务必备。
4. VPN安全:远程办公使用SSL VPN,禁止直接对公网开放内网端口;VPN启用MFA多因素认证。
第二层:内网区域隔离(横向防渗透)
内网不能完全打通,按照业务分区,划分VLAN:办公区、服务器区、数据库区、管理区。 - 办公终端默认禁止直接访问数据库服务器; - 不同业务系统之间设置访问控制策略; - 核心数据库仅允许指定应用服务器访问,禁止终端直连数据库。作用:即使一台办公机中毒,攻击者也无法横向扩散到核心业务服务器。
第三层:服务器&云主机安全
1. 主机安全HIDS(主机入侵检测):服务器基线核查、恶意进程检测、登录告警、病毒查杀;
2. 最小化部署:关闭不必要端口、服务,删除默认账号,禁用弱口令;
3. 补丁管理:操作系统、中间件定期漏洞补丁更新,高危漏洞优先修复;测试环境验证后再上线;
4. 数据库安全:数据库审计、脱敏、权限管控,禁止直接公网暴露数据库;敏感字段加密存储;
5. 云平台安全:云安全组、云主机安全、对象存储权限管控,防止存储桶泄露。
第四层:终端安全(PC、笔记本、远程办公设备)
终端是勒索病毒、钓鱼最主要入口。
1. EDR终端检测与响应:终端杀毒、恶意程序拦截、行为监控,感染后可隔离终端;
2. 终端基线:禁止私自安装软件、U盘管控(禁用只读/全盘放开策略);
3. 系统安全:自动更新系统补丁,锁屏密码,离开电脑自动锁屏;
4. 远程办公设备管控:员工个人设备BYOD需安装安全客户端,禁止直接接入内网核心区域。
第五层:身份与访问安全(IAM,防账号盗用)
1. 账号统一管理:集中管理员工账号,入职创建、离职立即注销;
2. 多因素认证MFA:管理员账号、VPN、后台业务系统强制开启MFA;
3. 最小权限:普通员工不具备服务器、数据库管理员权限;
4. 特权账号管理PAM:服务器、数据库等高权限账号托管,操作录像审计;
5. 单点登录SSO,减少账号密码分散泄露风险。
第六层:数据安全防护
1. 数据分级:公开数据、内部数据、敏感个人信息、核心商业秘密;
2. 数据防泄漏DLP:监控外发文件、邮件、网盘拷贝,拦截敏感文件外传;
3. 数据脱敏:测试环境、报表导出自动脱敏手机号、身份证、客户信息;
4. 备份机制(勒索病毒核心防线):3-2-1备份策略:3份数据副本,2种介质,1份异地离线备份;定期备份恢复演练。
第七层:安全监控、审计与威胁检测
1. 日志集中管理SIEM:收集防火墙、服务器、WAF、终端日志,统一存储、关联分析,发现异常登录、异常访问;
2. 安全运维审计堡垒机:运维人员操作服务器、数据库全部通过堡垒机,全程录像审计;
3. 定期扫描:每月漏洞扫描,每年至少一次渗透测试;
4. 安全告警7×24小时值守,可自建SOC或外包MSS托管安全服务。
四、管理体系(安全方案中技术之外的核心部分)
1. 制度建设:网络安全管理制度、账号管理、服务器运维规范、数据安全制度、应急响应预案、第三方供应商安全管理规范;
2. 员工安全培训:季度钓鱼演练、安全培训,识别钓鱼邮件、恶意链接、U盘病毒;员工是安全薄弱点;
3. 第三方供应链安全:外包厂商、云服务商、软件供应商做安全准入,签订安全协议,定期评估第三方风险;
4. 变更管理:业务上线、系统变更前安全评审,禁止私自上线服务器。
五、应急响应方案(安全事件处置流程)
事件处置标准流程:检测告警 → 事件定级 → 隔离处置 → 溯源分析 → 业务恢复 → 复盘整改。
1. 勒索病毒:立即隔离中毒主机,断开内网,不要盲目支付赎金,启用离线备份恢复;
2. 数据泄露:定位泄露范围,评估影响,必要时上报监管,通知受影响用户;
3. 网站被入侵:下线篡改页面,修复漏洞,清除后门,安全加固后再上线。定期开展应急演练,检验预案有效性。
六、按企业规模分级落地建议
✅ 小微企业(10-50终端)优先:防火墙+EDR终端安全、账号MFA、3-2-1数据备份、基础安全制度、员工培训。不盲目采购全套昂贵设备。
✅ 中型企业(50-300终端,含业务系统、数据库)增加:WAF、堡垒机、日志审计、数据库审计、定期漏洞扫描,启动等保二级测评。
✅ 集团/大型企业(300终端以上,核心业务对外)完整部署全套体系:SIEM、PAM、DLP、SOC运营,等保三级,常态化渗透测试、红队演练。
七、常见落地误区
❌ 误区1:只买安全设备,不做策略配置、不运维。设备上架不调策略等于没有防护;
❌ 误区2:重视外网防护,忽略内网横向渗透,一台终端中招全网沦陷;
❌ 误区3:备份只做本地备份,遇到勒索病毒本地备份一起被加密;
❌ 误区4:只重视技术,忽略员工安全意识,钓鱼攻击仍是入侵首要入口;
❌ 误区5:一次性建设,后续不再巡检、更新漏洞,安全防护快速失效。
八、总结
企业网络安全防护不是一次性采购项目,而是持续运营的体系。核心思路:边界拦截、内网隔离、身份管控、终端加固、数据备份、持续监测、应急兜底。中小企业优先补齐备份、终端、账号安全三大短板;对外业务企业重点加固Web防护与DDoS防护;核心重点是落实最小权限原则和常态化安全巡检。
-
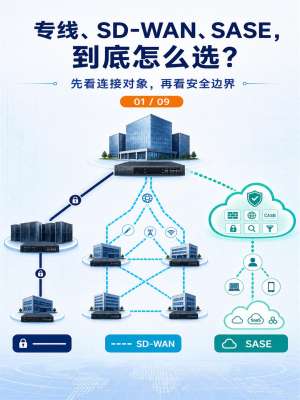 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
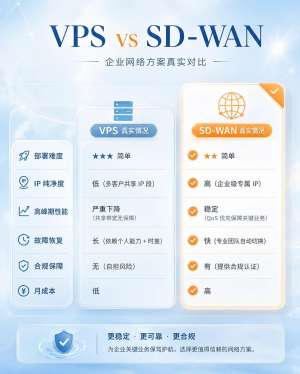 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
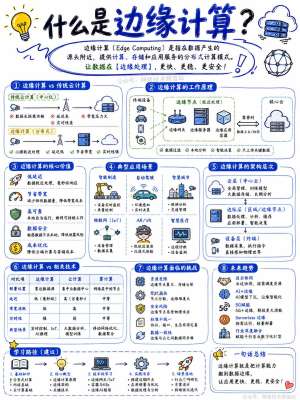 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
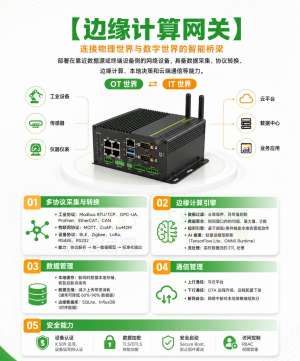 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...