零信任安全架构2025全面解析
零信任安全架构2025全面解析
2025年是零信任安全架构(ZTA)从概念普及、单点部署走向全域标准化、智能化、国产化落地的关键年份。伴随NIST最新19类零信任落地架构指南、CSA
2025零信任应用安全规范、AI自适应安全技术的深度融合,零信任彻底摆脱传统边界安全局限,成为政企云化、远程办公、数据合规、万物互联场景的核心安全底座。本文基于2025最新行业标准,从零信任核心本质、架构体系、核心组件、三大技术路线、分层落地模型、AI智能升级、行业适配方案、落地痛点与优化、未来演进趋势九大维度,完成全方位深度解析。
一、2025零信任核心定义与底层原则(全新标准)
1. 权威定义(NIST+CSA 2025联合修订)
零信任安全架构(ZTA)是一套基于风险、动态自适应、无默认信任的企业全域安全架构,核心逻辑为永不信任、始终验证、持续评估、最小特权、动态收敛。摒弃传统内网可信、外网不可信的边界思维,默认所有网络、设备、用户、应用均存在漏洞与风险,每一次访问请求都需经过全维度校验、风险研判、权限动态授权,从根源解决边界模糊、内网横向渗透、越权访问、数据泄露等核心安全问题。
2025年新标准重点更新:不再局限于网络接入安全,延伸至应用安全、数据安全、终端安全、云原生安全、API安全全域场景,实现“身份-设备-网络-应用-数据”全链路零信任管控。
2. 五大底层核心原则(2025落地版)
① 全域无信任:无内外网边界、无固定可信主体,员工、合作伙伴、设备、系统、接口一律默认不可信
② 持续动态验证:摒弃一次性认证,基于实时环境、行为、风险数据,实现毫秒级持续校验
③ 最小特权访问:采用JIT即时授权、JEA精准权限,按需赋权、用完即销,杜绝超额、永久权限
④ 风险自适应决策:结合AI算法动态评估风险等级,高风险阻断、中风险校验、低风险放行
⑤ 全域可视可控:打通所有访问链路数据,实现访问行为、风险隐患、权限状态100%可视化溯源
二、2025零信任标准架构体系(分层全域架构)
依据CSA GCR C001—2025零信任应用安全实施规范、NIST SP 1800-35最新架构模型,2025年标准化零信任架构分为五层全域架构,覆盖从终端接入到数据落地的全流程安全管控,是政企落地的标准范式。
1. 终端感知层(风险入口)
所有接入网络的终端设备统一纳入管控,包括电脑、手机、IoT设备、服务器、工控设备、云主机等。核心能力:终端健康度检测、设备指纹唯一标识、病毒木马查杀、环境风险识别、异常行为采集。2025新增能力:AI终端异常预判、物联网设备轻量化零信任校验。
2. 身份信任层(核心基石)
零信任的核心是以身份为中心,重构全域信任体系。覆盖用户身份、设备身份、应用身份、接口身份四大身份体系。核心能力:多因子强认证、身份分级、权限生命周期管理、身份风险画像,彻底解决账号冒用、身份泛滥问题。
3. 网关控制层(访问中枢)
全域流量、访问请求的唯一出入口,包含零信任安全网关、SDP网关、应用代理网关、API网关。核心能力:网络隐身、流量加密、访问拦截、策略调度、微隔离,实现核心资源对外隐身,杜绝端口扫描、暴力破解。
4. 策略管控层(决策大脑)
零信任架构的核心决策单元,2025年全面升级为AI智能策略引擎。整合用户行为、设备状态、网络环境、数据级别、风险态势,动态生成访问策略,替代传统固定静态策略,支持千人千策、实时自适应调整。
5. 数据安全层(最终防护)
2025年零信任架构最大升级:从“接入安全”深化为“数据安全”。针对结构化、非结构化数据,实现数据分级分类、动态脱敏、细粒度访问控制、数据流转溯源、外泄阻断,适配《数据安全法》《个人信息保护法》合规要求。
三、2025零信任三大主流技术路线(行业分野)
经过多年迭代,2025年国内外零信任落地形成三条成熟、差异化的技术路线,适配不同企业规模与业务场景,无绝对优劣,按需选型落地。
1. SDP软件定义边界路线(主流政企首选)
Gartner认证的零信任最优落地模型,核心逻辑:先认证、后连接、资源永久隐身。通过SDP控制器+网关+客户端架构,隐藏企业内网资源与端口,所有访问必须经过身份校验与风险评估,认证通过后动态建立临时加密通道。适配政府、国企、金融、大型企业,优势是安全性极高、抗渗透能力强,2025年新增轻量化SDP架构,适配中小微企业。
2. SASE安全访问服务边缘路线(云化企业首选)
云原生零信任架构,将零信任、防火墙、WAF、审计、加密能力云端化部署,融合边缘计算技术。核心优势:无需本地硬件部署、弹性扩容、适配多云、远程办公、分支组网场景,是互联网企业、云上业务、分布式办公企业的核心方案。2025年实现SASE与AI风控深度融合,云端策略秒级响应。
3. 微服务零信任路线(云原生企业首选)
针对容器、微服务、K8s集群场景的专属零信任架构,摒弃传统网络边界,实现服务与服务之间的微隔离、细粒度调用控制、API零信任校验。解决云原生架构服务泛滥、横向攻击、接口越权等问题,适配互联网大厂、科创企业、数字化转型企业。
四、2025零信任核心能力升级(AI智能化迭代)
2025年零信任最大变革是从静态规则防护转向AI动态智能防护,彻底解决传统零信任策略僵化、误报率高、运维复杂的痛点,核心升级能力如下:
1. AI风险自适应决策
通过大模型学习企业正常访问行为基线,自动识别异地登录、异常时段、批量访问、越权操作等风险,无需人工配置规则,自动分级处置:低风险放行、中风险二次认证、高风险实时阻断并告警。
2. 智能策略自动优化
传统零信任存在权限冗余、策略冲突、过期权限等问题,2025AI零信任可自动梳理权限生命周期,清理僵尸权限、冗余策略,根据业务变化自动更新访问规则,大幅降低运维成本。
3. 全域行为溯源与态势感知
打通身份、流量、操作、数据全链路日志,AI自动关联分析攻击链路、风险源头,实现从“被动防御”到“主动预判”的升级,支持安全事件快速溯源、取证、处置。
4. 轻量化终端适配
针对IoT、工控、老旧终端等弱性能设备,推出轻量化零信任客户端,不占用设备资源,实现全覆盖无死角管控,解决传统零信任终端适配局限。
五、2025标准化落地实施步骤(新手/企业通用)
依据NIST 2025发布的19类零信任落地架构指南,总结出一套可直接落地的标准化实施流程,适配全行业企业:
第一步:资产梳理与风险摸底
梳理企业终端、服务器、应用、数据、接口、网络资产,划分核心资产、普通资产,识别现有安全漏洞、权限风险、边界隐患,制定差异化防护方案。
第二步:身份体系统一重构
搭建统一身份中台,整合员工、外协、设备、系统身份,实现身份唯一标识、分级管理、强认证全覆盖,杜绝匿名访问、账号共用。
第三步:网关全域部署与资源隐身
部署零信任网关,收拢所有访问入口,隐藏内网IP、端口、核心资源,关闭不必要的外网暴露端口,从源头减少攻击面。
第四步:细粒度策略配置与微隔离
基于最小特权原则,配置用户、设备、应用的精细化访问权限,实现部门、业务、服务之间的微隔离,阻断内网横向移动风险。
第五步:AI风控赋能与持续优化
接入AI智能决策引擎,开启动态风险校验、行为基线学习,持续优化访问策略,降低误拦截率,平衡安全与业务体验。
第六步:合规落地与常态化运维
适配等级保护、数据安全、个人信息保护等合规要求,开启日志审计、行为溯源、风险报表,实现常态化安全运营。
六、2025分行业零信任适配方案
1. 政府/国企/事业单位
优先采用国产化SDP零信任架构,重点满足等保2.0、涉密安全要求,聚焦内外网隔离、外协人员管控、涉密数据防护、访问全程溯源,杜绝越权访问和数据外泄。
2. 金融行业
采用AI自适应零信任架构,重点防护交易系统、客户数据、资金链路,实现精准权限管控、异常交易识别、实时风险阻断,满足金融监管合规要求。
3. 互联网/科创企业
采用SASE云化零信任+微服务零信任组合方案,适配多云部署、微服务架构、远程办公场景,兼顾业务灵活性与安全可控性。
4. 工业/工控企业
采用轻量化零信任架构,聚焦工控设备、生产网络防护,避免工控系统被入侵、篡改,保障生产安全稳定运行。
5. 中小微企业
采用轻量化云零信任方案,无需硬件部署、低成本、易运维,解决远程办公、外网接入、简单数据防护需求。
七、2025零信任落地核心痛点与解决方案
1. 痛点一:安全与业务体验冲突,误拦截率高
解决方案:依托AI行为基线,区分正常业务行为与风险行为,动态调整校验强度,低风险场景免密放行,保障业务流畅性。
2. 痛点二:权限繁杂,运维成本极高
解决方案:启用AI智能权限治理,自动清理僵尸账号、过期权限、冗余策略,实现权限全生命周期自动化管理。
3. 痛点三:老旧设备、IoT设备无法适配
解决方案:采用旁路零信任网关管控,无需改造终端设备,通过网络层实现访问校验,兼容全类型设备。
4. 痛点四:多厂商系统不兼容,架构割裂
解决方案:遵循2025零信任统一接口规范,搭建统一管控中台,打通多设备、多系统数据,实现全域统一管控。
八、2026-2027零信任未来演进趋势
1. 大模型深度赋能:实现零信任策略全自动生成、风险全自动处置、安全故障智能自愈,走向无人化安全运营。
2. 全域零信任融合:网络、终端、应用、数据、身份安全完全融合,形成一体化零信任安全底座。
3. 国产化标准全面普及:国产零信任架构、规范、适配体系全面成熟,替代海外技术,成为政企主流选型。
4. 零信任+量子加密融合:升级加密传输体系,抵御量子计算破解风险,构建更高等级的安全加密链路。
5. 万物零信任:从企业网络延伸至物联网、车联网、工业互联网,成为数字化基础设施的通用安全标准。
九、总结
2025年的零信任安全架构,已经彻底脱离早期的“概念化、工具化”阶段,升级为标准化、智能化、全域化、合规化的企业核心安全架构。其核心价值不再是简单的防攻击、防泄露,而是通过动态风险适配、最小特权管控、AI智能防御,解决数字化时代边界消失、业务灵活迭代、数据合规严苛带来的全方位安全难题,是未来政企数字化安全建设的唯一主流方向。
-
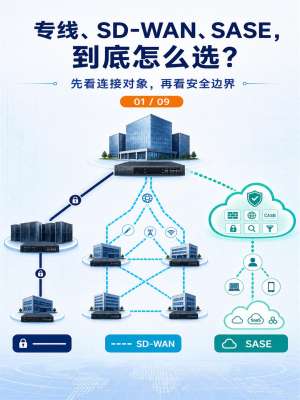 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
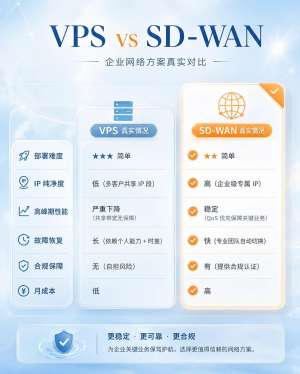 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
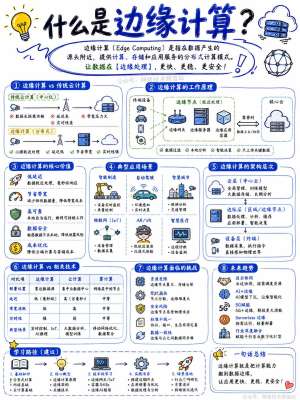 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
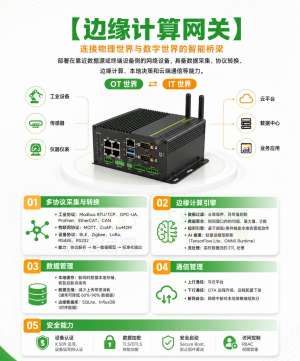 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...