渗透测试工具推荐2025全面解析|全栈指南
渗透测试工具推荐2025全面解析|全栈指南
核心认知:渗透测试不是靠某一个工具打天下,而是一套组合拳。从信息收集、漏洞扫描、Web渗透、暴力破解到后渗透,每个阶段都有对应的工具。本文按攻击链路分类,帮你理清2025年主流工具和选型思路。
一、信息收集:渗透测试的第一步
信息收集是渗透测试的起点,信息收集得越充分,后续攻击面越大。
1. Nmap:端口扫描之王
最经典的端口扫描工具,没有之一。用来发现目标开放了哪些端口、跑了什么服务、操作系统是什么。
常用命令:
nmap -sV 目标IP:扫描端口和服务版本。
nmap -sP 网段:快速发现存活主机。
nmap -A 目标IP:全面扫描,含OS识别、脚本探测。
2025现状:依然是行业标配,配合NSE脚本可以做更深层的漏洞探测。
2. Maltego:可视化信息收集
把域名、IP、邮箱、人名、社交账号之间的关系用图谱展示出来。适合做社会工程学前期的信息关联。
3. Amass / theHarvester:子域名收集
批量收集目标的子域名、邮箱、员工信息。Amass适合企业级资产梳理,theHarvester更轻量快速。
4. Dirsearch / Gobuster:目录爆破
对Web站点进行目录和文件枚举,发现后台、备份文件、敏感路径。Dirsearch是Python写的,配置简单;Gobuster速度更快。

二、漏洞扫描:自动化发现弱点
1. Nessus:商业漏洞扫描标杆
市场占有率最高的漏洞扫描器,插件库覆盖十几万漏洞。优点是准确、报告专业,缺点是付费且贵。企业级渗透测试标配。
2. OpenVAS:开源免费替代
Nessus的开源替代,功能差不多,插件库也在持续更新。适合预算有限的团队。缺点是配置稍复杂,误报率略高。
3. Nuclei:2025年最火的扫描器
基于YAML模板的快速漏洞扫描工具,社区活跃,新漏洞POC出来后几小时内就有Nuclei模板。速度极快,适合批量资产扫描。
为什么火:不需要写代码,模板都是别人写好的,直接拿来扫。新漏洞出来第一时间用Nuclei跑一遍全网资产。
4. AWVS:Web应用扫描器
专门扫Web应用的漏洞,SQL注入、XSS、文件上传这些Web漏洞它最擅长。有Web界面,操作友好。
三、Web渗透:手动测试核心工具
1. Burp Suite:Web渗透必备神器
所有做Web渗透的人都会用的工具。抓包、改包、重放、爆破、爬虫,全在一个工具里。
核心功能:
Proxy:抓包改包,拦截请求。
Repeater:重放请求,手动调试。
Intruder:批量爆破参数。
Scanner:主动扫描Web漏洞(专业版)。
2025现状:依然是Web渗透的绝对核心,没有之一。
2. sqlmap:SQL注入自动化
自动检测和利用SQL注入漏洞的工具。把存在注入的请求丢给它,它会自动判断数据库类型、猜解表名、拖数据。
常用命令:
sqlmap -u "URL" --dbs:爆库名。
sqlmap -u "URL" -D 库名 --tables:爆表名。
sqlmap -r 请求文件 --dbs:从文件加载请求。
3. XSSer:XSS注入测试
专门检测和利用XSS漏洞的工具,支持多种绕过WAF的payload。
四、暴力破解:账号密码攻击
1. Hydra:在线爆破之王
支持几乎所有协议的在线密码破解:SSH、FTP、RDP、MySQL、PostgreSQL、HTTP表单等。渗透测试中最常用的爆破工具。
2. Hashcat:离线哈希破解
拿到密码哈希后离线破解,速度极快,支持GPU加速。2025年Hashcat依然是哈希破解的第一选择。
3. John the Ripper:经典老牌
Hashcat的前辈,也很强大,支持的哈希类型多。现在更多和Hashcat配合使用。
五、后渗透:拿到权限之后
1. Metasploit:渗透测试框架
最著名的开源渗透测试框架,集成了大量漏洞利用模块。从漏洞利用、payload生成到后渗透,全流程覆盖。
2. Mimikatz:Windows密码抓取
拿到Windows权限后,用Mimikatz从内存里抓取明文密码和哈希。域渗透中最常用的工具之一。
3. Cobalt Strike:商业级后渗透平台
红队标配,团队协作型后渗透平台。支持多目标管理、横向移动、权限维持。企业级红队演练必备。
六、2025年新趋势:AI辅助渗透
2025年最大的变化是AI开始进入渗透测试领域。
1. AI漏洞挖掘
用大模型自动分析代码、自动发现漏洞。传统代码审计需要人工逐行看,AI可以快速扫描整个代码库,标出可疑位置。
2. 自动化POC生成
新漏洞公布后,AI几秒钟就能生成可用的POC exploit脚本,速度比人工写快几十倍。
3. AI辅助社会工程
用AI生成钓鱼邮件、模拟目标人物的语气和写作风格,钓鱼成功率大幅提升。
注意:AI是辅助工具,不能替代人的判断。它生成的payload可能有问题,需要人工验证。但它确实大幅提升了效率。
七、新手怎么选工具
入门阶段
先学Nmap打基础。
Burp Suite Community版练Web渗透。
sqlmap学SQL注入。
在本地搭靶场(DVWA、Vulhub)练手。
进阶阶段
加Nuclei做批量扫描。
Hydra学爆破。
Metasploit学漏洞利用。
了解Cobalt Strike的基本概念。
不要做的事
不要上来就装一堆工具,学一个用熟一个。
不要拿工具去扫真实目标,先在靶场练。
不要只记命令不理解原理,工具会过时,原理不会。
八、法律合规提醒
重要:未经授权对他人系统进行渗透测试是违法行为,违反《网络安全法》和《刑法》第285条。所有工具只能用于:授权的渗透测试、自己搭建的靶场、CTF比赛。不要拿工具去扫任何你没有书面授权的目标。
九、总结
2025年渗透测试工具的核心格局没变:Nmap做信息收集、Nuclei/Nessus做漏洞扫描、Burp做Web渗透、Metasploit做后渗透。最大的变化是AI开始辅助提升效率。
工具是武器,更重要的是用武器的人。理解原理、练熟思路,比追新工具重要
-
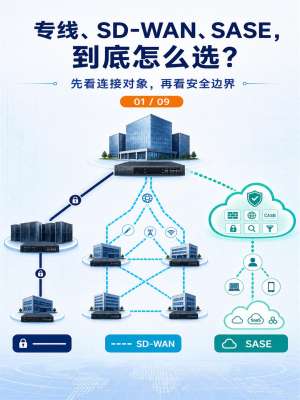 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
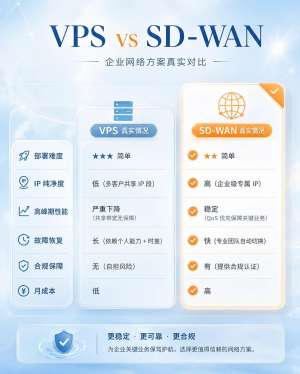 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
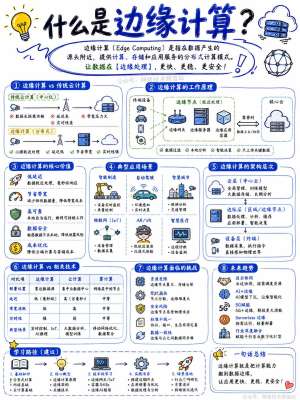 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
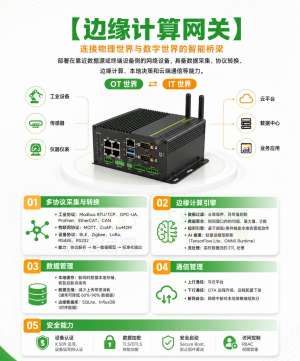 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...