2025最新渗透测试工具推荐详解
2025最新渗透测试工具推荐详解
使用声明:本文推荐的渗透测试工具仅用于授权安全测试、CTF竞赛和网络安全学习。未经授权对他人系统进行渗透测试属于违法行为,请遵守《网络安全法》等相关法律法规。
一、信息收集与侦察工具
信息收集是渗透测试的第一步,目标是尽可能多地获取目标系统的信息,包括域名、IP、端口、服务、子域名、员工信息等。
1. Nmap
定位:端口扫描与主机发现的行业标准工具。
核心功能:主机发现、端口扫描、服务版本探测、操作系统识别、脚本扫描(NSE引擎)。
2025亮点:NSE脚本库持续更新,支持更多漏洞检测脚本;性能优化后大网段扫描速度提升;配合Masscan可实现超大规模资产探测。
适用场景:外部资产探测、内部网络梳理、漏洞验证前置扫描。
2. Amass
定位:子域名枚举与攻击面映射工具。
核心功能:子域名发现、ASN信息收集、DNS记录枚举、证书透明日志查询。
2025亮点:整合更多数据源,主动与被动侦察结合;输出可直接导入其他工具;适合企业攻击面管理(ASM)。
3. httpx
定位:高效的Web服务探测与指纹识别工具。
核心功能:批量探测HTTP服务、状态码识别、标题提取、技术栈指纹、CDN检测。
2025亮点:ProjectDiscovery生态核心工具;极快的并发处理速度;可与subfinder、nuclei等工具无缝流水线串联。
4. subfinder
定位:被动子域名发现工具。
核心功能:从超过40个公开数据源被动收集子域名,不直接与目标交互。
优势:隐蔽性强、速度快、误报率低;适合初步资产测绘,不触发目标告警。
5. theHarvester
定位:邮箱、子域名、员工信息收集工具。
核心功能:从公开搜索引擎、Pastebin、LinkedIn等来源收集邮箱地址、员工姓名、子域名。
适用场景:社会工程学前置信息收集、钓鱼目标梳理。
二、漏洞扫描与评估工具
漏洞扫描工具用于自动发现目标系统中已知的安全漏洞,减少人工测试的重复劳动。
1. Nessus Essentials
定位:最知名的商业漏洞扫描器,个人免费版支持16个IP。
核心功能:操作系统漏洞、应用程序漏洞、配置错误、恶意软件检测。
2025亮点:插件库超过20万个,更新频繁;支持云环境扫描;报告详细,适合合规审计。
2. OpenVAS / Greenbone
定位:开源漏洞扫描器,Nessus的免费替代。
核心功能:全面的漏洞检测、配置审计、合规报告。
优势:完全免费开源;社区活跃;适合预算有限的团队搭建私有扫描平台。
3. Nuclei
定位:基于模板的快速漏洞扫描工具,2025年最火的开源扫描器。
核心功能:用YAML模板定义扫描规则,批量检测已知漏洞、暴露面板、默认凭证。
2025亮点:模板库超过8000个且持续增长;扫描速度极快;支持自定义模板编写;是红队和资产管理人员的必备工具。
4. Trivy
定位:容器与云原生漏洞扫描工具。
核心功能:容器镜像漏洞、依赖库漏洞、IaC配置错误、密钥泄露检测。
适用场景:DevSecOps流水线集成、Kubernetes集群安全扫描。
5. OWASP ZAP
定位:开源Web应用安全扫描平台。
核心功能:主动扫描、被动扫描、代理拦截、API测试、Fuzz测试。
优势:完全免费;社区版功能强大;适合开发人员和初学者学习Web安全。
三、Web应用渗透测试工具
Web应用是渗透测试的重灾区,以下工具专门针对Web层漏洞进行测试。
1. Burp Suite Professional
定位:Web渗透测试的行业标准,几乎所有Web安全从业者的必备工具。
核心功能:代理拦截、主动扫描、Repeater手动测试、Intruder暴力破解、Decoder编码器、Comparer对比器。
2025亮点:AI辅助漏洞验证;BApp Store扩展生态丰富;支持现代JavaScript应用测试;API测试功能持续增强。
说明:社区版免费但功能受限,专业版需付费。新手可以先用社区版学习。
2. sqlmap
定位:SQL注入检测与利用的自动化工具。
核心功能:自动检测SQL注入点、数据库指纹识别、数据脱取、权限提升、命令执行。
支持数据库:MySQL、PostgreSQL、MSSQL、Oracle、SQLite等主流数据库。
2025亮点:持续更新绕过WAF技术;支持更多绕过姿势;可与Burp Suite联动。
3. XSStrike
定位:高级XSS漏洞检测与利用工具。
核心功能:反射型XSS、存储型XSS检测;自动生成Payload;WAF绕过测试。
4. Dirsearch / ffuf
定位:目录与文件爆破工具。
核心功能:枚举Web服务器上的隐藏目录、备份文件、配置文件。
2025趋势:ffuf更流行,速度快、可定制性强;字典选择比工具本身更重要。
5. Caido
定位:新一代Web安全代理工具,Burp Suite的新兴竞争者。
2025亮点:现代UI、性能更好;原生支持HTTP/2;跨平台(包括Linux);定价更有竞争力;被越来越多安全团队采用。
四、网络协议分析与嗅探工具
1. Wireshark
定位:网络协议分析的黄金标准。
核心功能:实时数据包捕获、深度协议解析、过滤规则、流量统计。
学习建议:掌握常用过滤语法(如http、tcp.port==80、ip.addr==x.x.x.x)是基本功。
2. tcpdump
定位:命令行抓包工具,服务器端必备。
优势:轻量、无需GUI;适合远程服务器上快速抓包;输出可导入Wireshark进一步分析。
3. Responder
定位:Windows网络嗅探与欺骗工具。
核心功能:LLMNR/NBT-NS投毒、NTLM哈希捕获、WPAD代理劫持。
适用场景:内网渗透中获取域用户哈希,是Windows内网测试的经典工具。
4. Bettercap
定位:现代化的中间人攻击框架。
核心功能:ARP欺骗、DNS欺骗、HTTPS降级、凭证捕获、WebSocket代理。
优势:模块化设计;UI友好;功能比经典的Ettercap更全面。
五、暴力破解与密码攻击工具
1. Hydra
定位:多协议在线密码破解工具。
核心功能:支持SSH、FTP、HTTP、HTTPS、MSSQL、MySQL、RDP等50+协议的暴力破解。
注意:在线破解容易触发账号锁定和告警,使用前务必确认授权和锁定策略。
2. John the Ripper
定位:离线密码哈希破解工具。
核心功能:支持数千种哈希格式;字典破解、规则破解、增量破解。
2025趋势:社区版免费;配合GPU加速(John Jumbo版本)可大幅提升破解速度。
3. Hashcat
定位:世界上最快的密码恢复工具,GPU加速。
核心功能:支持300+种哈希算法;规则引擎强大;分布式破解。
适用场景:获取到NTLM哈希、MySQL哈希等离线破解。
4. Medusa
定位:另一个在线破解工具,与Hydra类似但更稳定。
特点:线程控制精细;适合对稳定性要求高的场景。
六、后渗透与权限提升工具
1. Metasploit Framework
定位:渗透测试框架的王者,从漏洞利用到后渗透全覆盖。
核心功能:漏洞利用模块、Payload生成、后渗透模块、凭证转储、横向移动。
2025亮点:模块库持续增长;支持现代绕过技术;Armitage图形界面可选。
学习建议:先掌握基础的exploit、payload、session概念,再深入后渗透模块。
2. Cobalt Strike
定位:商业级红队作战平台,企业级渗透测试标准配置。
核心功能:Beacon植入、横向移动、凭证访问、权限维持、流量伪装。
说明:价格昂贵,主要面向企业红队服务和大型攻防演练。学习者可以先了解其原理和使用思路。
3. Mimikatz
定位:Windows凭证提取工具,内网渗透神器。
核心功能:LSASS内存哈希提取、Kerberos票据伪造、黄金票据/白银票据。
注意:现代Windows系统和EDR对Mimikatz检测很严格,实战中需要变形和混淆。
4. BloodHound
定位:Active Directory关系图谱分析工具。
核心功能:可视化域内用户、组、计算机之间的权限关系;自动找出攻击路径。
2025亮点:BloodHound CE(社区版)持续更新;是内网渗透必备工具,能快速找到从普通用户到域管的最短路径。
5. CrackMapExec / NetExec
定位:内网横向移动瑞士军刀。
核心功能:SMB协议枚举、凭证喷洒、共享目录访问、密码策略查询。
说明:原CrackMapExec已更名为NetExec,功能更强大。
七、无线安全测试工具
1. Aircrack-ng
定位:无线网络安全测试经典套件。
核心功能:无线网络嗅探、握手包捕获、WPA/WPA2破解。
2. hcxdumptool + hcxtools
定位:新一代WPA/WPA2/WPA3捕获工具。
优势:比传统aircrack更现代;支持PMKID捕获;输出可直接导入Hashcat破解。
3. Bettercap(无线模块)
说明:除了有线网络,Bettercap也支持蓝牙、WiFi相关测试。
八、云原生与容器安全工具
2025年云原生安全是热点方向,以下工具专门针对云环境和容器。
1. kube-bench
定位:Kubernetes安全基线检查工具。
核心功能:对照CIS Kubernetes Benchmark检查集群配置安全。
2. kube-hunter
定位:Kubernetes渗透测试工具,主动发现集群漏洞。
核心功能:探测匿名访问、暴露的Dashboard、未授权API、特权容器。
3. Prowler
定位:云基础设施安全评估工具。
支持:AWS、Azure、GCP、阿里云等主流云平台。
适用场景:云配置审计、权限检查、合规评估。
4. Trivy(容器扫描)
说明:前面漏洞扫描部分已介绍,在容器镜像漏洞扫描方面是首选工具。
九、AI辅助渗透测试新趋势
2025年AI与安全工具的结合越来越紧密,以下是值得关注的新方向:
1. AI辅助Payload生成
利用大语言模型自动生成绕过WAF的Payload、构造复杂的注入语句,大幅提高测试效率。代表工具包括各种基于GPT/开源大模型的安全助手。
2. AI驱动的漏洞验证
自动分析扫描结果,区分真实漏洞与误报,减少人工复核时间。Burp Suite Pro和Nessus都已加入AI辅助功能。
3. 自动化渗透测试Agent
2025年出现了一些尝试用AI Agent自动完成渗透测试全流程的项目,但目前仍处于早期阶段,更多是辅助而非完全替代人工。
注意:AI是辅助工具,不能替代渗透测试人员的专业判断。理解漏洞原理和攻击逻辑仍然是核心能力。
十、工具选型建议与学习路径
新手入门路径
第一步:安装Kali Linux,熟悉自带工具环境
第二步:从Nmap、Wireshark、Burp Suite社区版开始,掌握基础概念
第三步:在靶场(如DVWA、HTB、TryHackMe)中实践
第四步:深入Web安全(Burp + sqlmap + Nuclei)和内网渗透(Metasploit + BloodHound)
工具选型原则
精而专:不要追求工具数量,把几个核心工具用精通比什么都强
原理优先:工具是手段,理解漏洞原理和攻击逻辑才是根本
持续更新:安全工具迭代很快,定期关注GitHub上的新项目
合法授权:所有测试必须在授权范围内进行,CTF和靶场是最好的练习场所
推荐练习平台
TryHackMe:适合新手,路径清晰,引导式学习
Hack The Box:适合进阶,真实环境模拟
PortSwigger Web Security Academy:Web安全免费训练平台,质量极高
OWASP Juice Shop:本地搭建的现代Web漏洞靶场
总结:2025年渗透测试工具的趋势是自动化、AI辅助、云原生安全。核心工具(Burp、Metasploit、Nmap)依然是基础,同时要关注Nuclei、Caido、BloodHound等新兴热门工具。工具会过时,但安全思维和漏洞原理永远不过时。
-
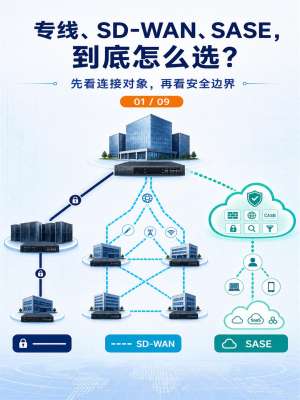 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
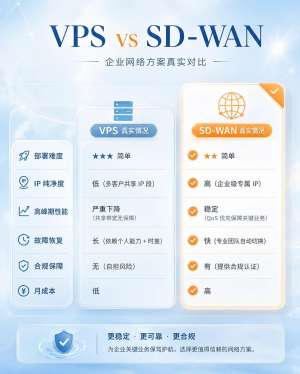 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
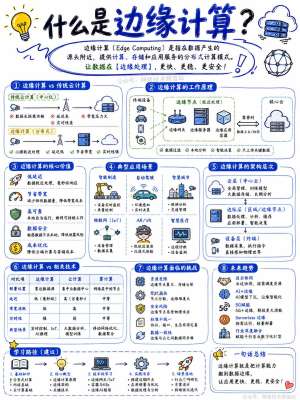 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
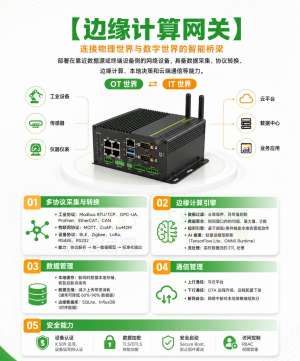 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...