企业级渗透测试工具选型与落地指南
企业级渗透测试工具选型与落地指南
⚠️
前置提醒:本文所列工具仅限获得书面授权的渗透测试、红队演练、安全评估与自研靶场环境使用。在中国境内,《网络安全法》第27条、《刑法》第285至286条对未经授权扫描、入侵他人系统有明确罚则;对外部客户或云上资产开展测试前,务必取得书面授权书并明确时间窗、IP范围、禁止动作(如拒绝服务、数据导出、生产库写操作)。
一、选型前必须明确的三个问题
企业级选型失败,绝大多数源于需求界定不清,而非工具本身优劣。
第一,测什么。 Web 和 API、内网 AD 域、云原生(K8s、AWS、Azure、阿里云)、移动端、工控、AI 系统,不同对象的工具链完全不同。一个擅长 Web 的团队拿同一套东西去测 K8s 集群,结果必然失真。
第二,谁在用。 内部安全团队自建能力,还是采购外部服务(PTaaS)?前者看重可维护性、可复用性和人员上手成本;后者看重报告合规性、复测机制和审计认可度。这两条路线的采购指标几乎不重叠。
第三,交付给谁看。 给开发修 bug,需要精准定位、低误报、能对接 Jira;给审计和监管看,需要等保2.0、ISO 27001、PCI DSS 的映射关系和标准化模板。一份报告很难同时满足两端,通常的做法是底层数据统一、输出视图分叉。
一个实用原则:自动化扫描负责广度,人工渗透负责深度。任何宣称能替代人工发现业务逻辑漏洞的方案,现阶段都不可信。
二、分层工具清单(按攻击链阶段)
1. 资产发现 / 外部攻击面管理(EASM)
这一层的目标是回答“我到底有多少暴露在外的东西”,它决定了后续所有测试的范围是否完整。
开源侧的基础组合是 Nmap、masscan 和 naabu 负责端口与服务指纹基线,其中 masscan 适合大范围初筛,Nmap 适合精确探测。配合 httpx、subfinder、dnsx 和 amass 做子域名枚举与 HTTP 探针,这套 ProjectDiscovery 的工具链对 CI 非常友好。检测引擎层面,Nuclei 是事实上的标准——YAML 模板化扫描让自定义检测变得极低成本,社区模板更新速度远超商业产品迭代周期。
商业侧的标杆是 Tenable Nessus 与 Tenable.sc(原 SecurityCenter),支持分布式扫描器加集中管理,报告可直接用于等保和审计,企业内网漏扫的成熟度最高。Qualys VMDR 走纯云原生 SaaS 路线,部署最轻;OpenVAS(GVM)是 Nessus 的开源替代,插件量不小但维护成本明显更高,需要有人专职管插件同步和稳定性。EASM 持续监测类产品如 UpGuard、Hadrian、Shodan Monitor,则侧重影子资产、第三方供应商风险和配置漂移的长期跟踪。
选型要点:如果已有 CMDB,优先选能和资产系统对接的产品(Tenable、Qualys、绿盟 RSAS、启明星辰天镜)。否则扫描结果无法归因到责任部门,修复环节一定会崩——这是最常见的烂尾原因。
2. Web 与 API 渗透(核心主力区)
Burp Suite Professional 是行业标准的拦截代理与半自动挖掘工具,BApp 生态加上 Montoya API 让扩展成本很低。多数团队的现实做法是人手一把 Pro 做深度挖掘,再配一个独立 DAST 做回归和流水线卡点。企业版支持分布式扫描与 CI 集成,但价格较高,小团队不必强求。
OWASP ZAP 是唯一真正免费的替代品,支持 Baseline 和 Full 扫描、OpenAPI 导入、HUD 以及各类 CI 插件。预算有限时它是首选,代价是需要有人花时间调规则、压误报。
新兴代理里,Yakit 是国产路线,原生集成 Nuclei 并有 Teamserver 协同模式;Caido 用 Rust 编写、Web UI、轻量省资源。两者都在分流 Burp 用户,但插件生态和长期维护确定性仍有差距,建议先试用再决定主力。
商业 DAST 中,Invicti(原 Netsparker)的 Proof-Based Scanning 会自动验证可利用性,误报率控制得比较好;Acunetix(AWVS)爬虫对 JS 重应用支持强,其 AcuSensor(IAST 插桩)加 AcuMonitor(带外验证)是差异化卖点。这两款的价值主要在“省人”而不是“更强”。
专项单兵利器包括 sqlmap(SQL 注入验证)、ffuf 和 dirsearch(目录与参数爆破)。它们不适合直接进流水线,但在人工手里效率极高。
API 安全需要单独强调:传统 DAST 对 REST、GraphQL、gRPC 的覆盖普遍不足。企业应优先补齐三件事——OpenAPI 或 Swagger 导入、鉴权上下文(Token、Bearer)的正确传递,以及越权(IDOR、BOLA)专项用例。OWASP API Security Top 10 中越权类漏洞长期居首,而这类问题几乎只能靠人工结合业务语义发现,工具最多帮你把接口枚举全。
3. 内网 / Active Directory 渗透
BloodHound(含 Community Edition)用于 AD 域权限关系可视化,找“最短提权路径”几乎是必备。CrackMapExec(现 NetExec)和 Impacket 套件处理 SMB、WMI、LDAP 协议级操作,横向移动与凭证验证的主力。Mimikatz、Rubeus、Seatbelt 负责 Windows 凭据与票据、主机取证信息收集。Responder 和 mitm6 做 LLMNR/NBNS 投毒与 IPv6 DHCPv6 中间人,是内网凭证捕获的经典手段。Metasploit Framework 仍是利用与 Payload 生成最省事的一站式框架。
这里有个认知需要扭转:此类工具在真实攻防中极易被 EDR 命中,而企业红队的目标不该是“悄无声息拿到域控”。更大的价值在于刻意触发告警,回头检验 SOC 是否看见、多久看见、处置流程是否闭环。能暴露流程断点的红队演练,比一次漂亮的“零告警沦陷”有价值得多。
4. 后渗透与 C2(红队演练)
Cobalt Strike 是业界标杆,图形化、Beacon 成熟、团队协同体验好。缺点是商业授权贵且审核严,特征被各大厂商广泛签名,进场前基本要做大量改造。
开源首选是 Sliver(BishopFox 出品,Go 语言,支持 mTLS、WireGuard、DNS 多协议和多用户协作)。Mythic 采用容器化加 Web UI,模块化协作佳。Caldera 由 MITRE 出品,内置 ATT&CK 技术库,适合做自动化的 adversary emulation。Empire 上游已归档,只建议用社区维护分支。
国内部分闭源 C2 在威胁情报中已被确认被大量恶意团伙滥用,且存在许可证灰色地带。企业采购应避开无正规授权、无供应链溯源的工具,否则自身就可能成为合规风险源——这不是危言耸听,真有团队因此被倒查。
5. 云原生与容器
Trivy 做镜像、IaC(Terraform、K8s)、SBOM 一体化扫描,CI 集成体验最佳且免费,是这一层最值得先上的工具。kube-bench、kube-hunter、kubesec 分别对应 K8s CIS 基线核查、集群渗透探测和配置安全评估。Prowler、CloudSploit、Scout Suite 检查多云配置错误(IAM、存储桶公开、安全组开放),其中 Prowler 对 AWS、Azure、GCP 的支持最全。Pacu(Rhino Security Labs)是 AWS 专属渗透框架,IAM 提权路径和资源枚举非常实用。
商业侧的 Wiz、Orca、Prisma Cloud 属于 CNAPP 范畴,偏资产与风险全景,不是严格意义的渗透工具,但可以作为渗透目标的输入源,两者定位不要混淆。
6. 口令与身份
Hashcat 的 GPU 加速、规则和掩码攻击能力最强;John the Ripper 通用性好。hydra 和 medusa 用于在线爆破(注意账户锁定策略),Kerbrute 做 AD 用户名枚举。
企业落地建议:优先将口令强度验证做成常态化自助服务,定期哈希抽样比对弱口令字典,而不是等到渗透时才做。常态化能提前消灭掉大部分低垂果实,让渗透测试的时间花在更有价值的地方。
7. 代码侧(左移,与渗透互补)
SAST 方面,SonarQube 社区版免费,Semgrep 规则易写且误报相对可控,Checkmarx、Fortify、Veracode 是商业全量方案。需要注意 SAST 误报率常见在百分之三十以上,必须配规则裁剪与基线治理,否则开发很快会失去信任。SCA 用 Snyk、Dependency-Track、Trivy 管第三方组件漏洞与许可证风险。IAST(Contrast、默安、几维)靠插桩加污点分析,误报率最低,能精确定位调用栈,但部署成本高。RASP 属于运行时阻断,是防护而非测试,误报会直接影响业务,必须灰度。
黄金组合是:SAST 与 SCA 在开发期,IAST 与 DAST 在测试期,人工渗透在上线前或年度执行。三者重复检出率可达四成左右,因此必须有一个统一平台做去重——这就引出了下一节。
8. 报告、协作与漏洞生命周期
这一层最容易被忽视,却直接决定 ROI。
Dradis Framework 集中存储项目数据,可导入 Nmap、Burp、Nessus、Metasploit 结果并一键生成 Word 或 HTML 报告,Kali 自带。Faraday 提供多用户协作与漏洞看板(新建、确认、修复、验证),CLI 可直接执行工具并自动捕获输出,LDAP/SSO 支持较好。DefectDojo 是企业强烈推荐的一款 OWASP 开源漏洞管理平台,支持一百五十多种工具导入、去重、风险评分、Jira/GitLab 对接、SLA 追踪与度量报表,是把“渗透结果”变成“修复工单”的关键枢纽。Serpico、PwnDoc 是报告模板引擎,适合咨询公司统一交付格式。
商业 PTaaS 如 Cobalt.io、Astra Pentest、Synack,提供人工专家加平台化管理、合规报告和免费复测,适合没有专职红队但要过审计的团队。
9. AI 辅助渗透:现状要冷静看待
2025到2026年这个领域进展很快,但成熟度分化明显。
相对可用的是 ProjectDiscovery Neo(基于 Nuclei 的自主测试平台,输出 Proof Pack 证据包)、Strix(开源多智能体框架,Graph of Agents 架构,支持 CI/CD)、PentestGPT(本地 LLM 部署,辅助推理与信息整理)。新版 Burp、Nessus、Invicti、绿盟 AI-PTS 2.0 等主要提升调度效率与报告质量,属于“AI 增强的传统产品”。
明确短板在于:业务逻辑漏洞、跨接口链式越权、需理解企业内部语义的场景,目前仍高度依赖人工。任何标榜“全自动发现业务逻辑漏洞”的宣传,都应要求 POC 复现验证。
另外有一块新刚需:AI 系统自身的安全测试。Garak、Promptfoo(提示词注入)、PyRIT(微软开源)、Giskard(ML 管道红队)、HiddenLayer(模型供应链)。若企业已上线大模型应用,这块应纳入年度测试范围。
三、三套可直接照搬的组合方案
A. 小团队 / 预算有限(0~20万)
Kali Linux 或 Exegol Docker 镜像(预装六百多款工具,解决环境一致性)搭配 Burp Suite Pro 两到三个席位,用 OWASP ZAP 做 CI 回归,Nuclei、httpx、subfinder 做外网侦察,Trivy 扫镜像和 IaC,DefectDojo 单机 Docker 管漏洞生命周期,Dradis 出报告。缺口在于 AD 域深度测试与云原生覆盖,可按需补 BloodHound 和 Pacu。
B. 中型企业(专职安全团队5~15人)
在 A 的基础上增加:Tenable.sc 或 Qualys 做内网基线扫描与合规报表;Sliver 或 Mythic 支撑红队;SonarQube 加 Snyk 实现左移;与 Jira 双向对接;部署私有化 LLM 辅助报告撰写。此外,每年外购一到两次第三方深度渗透作为能力校验——自己测自己的盲区,永远需要一个外部视角来戳破。
C. 大型/受监管组织(金融、能源、央企)
商业 DAST(Invicti 或 AWVS)加 IAST 插桩,商业 SAST(Checkmarx 或 Fortify),CNAPP(Wiz 或 Prisma),EASM 持续监测,ASPM 或 DefectDojo 统一风险视图,常设红队(Cobalt Strike 或 Sliver,配合 Caldera 做 ATT&CK 模拟),年度第三方 PTaaS。同时建设内部靶场与数据脱敏机制,支撑 AI 工具的持续训练与验证。这一档的核心挑战已不是买什么,而是怎么让这么多平台的数据说同一种语言。
四、落地最容易踩的五个坑
一是只买不运营。 扫描器装完就跑,误报堆成山,三个月后开发直接忽略所有告警。必须先做规则裁剪、基线豁免、误报标注闭环,宁可少报,也要报得准。
二是没有资产清单就开扫。 扫到不属于你的资产,或者把客户数据带出测试范围,是严重的合规事故。Scope 必须书面化、可审计。
三是报告与修复脱节。 PDF 一发就结束是最典型的浪费。正确姿势是全部进 DefectDojo 或 Jira,按 CVSS 加业务影响定级,设 SLA(例如高危七天、中危三十天),逾期自动升级。
四是不做复测。 供应商修复是否有效、是否引入新问题,必须有验证环节。采购合同时就把免费复测次数与周期写清楚,这是最好谈也最容易被漏掉的条款。
五是忽视自身痕迹与数据安全。 测试产生的截图、导出的哈希、抓到的真实账号密码都是高敏感数据,应加密存储并按期销毁;扫描流量要提前通知 SOC 和运维,避免被当成真实攻击封禁甚至触发应急响应。
五、衡量成效的指标
比起“发现了多少漏洞”,以下指标更能说明问题:
从发现到修复的中位时长(MTTD/MTTR for findings),反映的是流程效率而非技术能力。高危漏洞超期率,按 SLA 统计,直接对应管理层的问责点。复发率,即同一类漏洞在下一轮是否重复出现,这是唯一能反映根因治理是否到位的指标。自动化覆盖率,即 CI 中强制卡点的扫描占比,决定左移是不是真的发生了。红队检测率,即演练动作被 SOC 成功告警的比例——越高说明防御越有效,这与“红队赢没赢”是两回事,别搞反了。
-
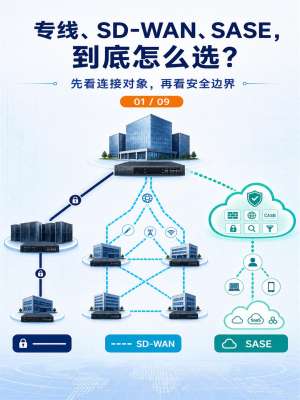 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
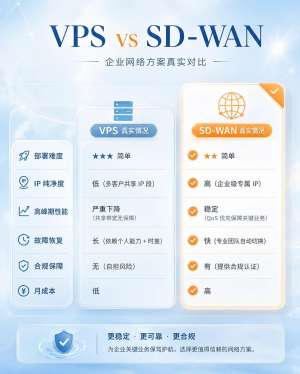 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
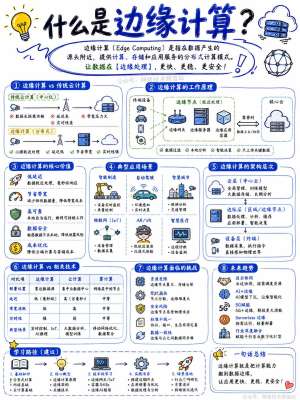 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
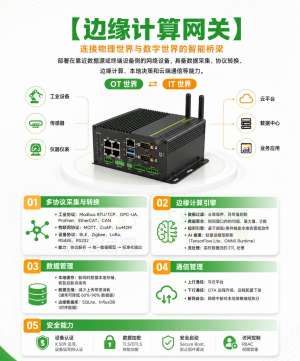 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...