2025 最新 VPN 协议对比分析详解
2025 最新 VPN 协议对比分析详解
说明:本文为技术科普,仅面向企业内网远程、多站点组网、私有网络技术方案研究;私自搭建、使用 VPN
翻越网络限制属于违规行为,请严格遵守国家网络安全法规。核心对比对象:IPSec(IKEv2)、SSL
VPN(TLS)、OpenVPN、WireGuard;淘汰协议:PPTP、L2TP/IPSec,新项目不再推荐部署
一、基础层级与原理区分
IPSec(IKEv2 为主)|网络层 L3 IPSec 是标准网络层隧道协议,分为 IKEv1(老旧、不推荐)、IKEv2(主流);工作在内核,加密 IP 报文。IKE 负责协商密钥,ESP 负责加密数据;支持 NAT-T(UDP 4500)穿越 NAT。
特点:路由器、防火墙、安全网关原生内置,多用于站点到站点 Site-to-Site;手机电脑自带原生客户端,不用额外装软件;Wi‑Fi/5G 切换网络时,IKEv2 重连速度极快。
加密套件:AES-GCM、ECDH,支持硬件加速。
短板:配置复杂,策略、感兴趣流、ACL 容易出错;部分严苛防火墙容易拦截 ESP 包;细粒度应用权限控制弱,默认是整个内网打通。
SSL VPN(商用 SSLVPN,企业网关)|应用层 L7 TLS 大家常说的深信服、Forti、Cisco GlobalProtect 这类商用 SSL VPN,基于 HTTPS(443 端口),走 TLS 隧道。
特点:流量和普通 HTTPS 几乎一样,防火墙放行 443 即可,穿透能力最强;支持按应用授权,可以只开放 OA、ERP、文件系统,不开放整个内网,零信任改造适配度高;支持浏览器免客户端接入,适合外包、临时外协人员。
短板:吞吐性能弱于 IPSec、WireGuard;全隧道模式下 CPU 开销偏高;大多是商业闭源方案,开源实现能力有限。
OpenVPN|TLS 隧道,用户态 开源老牌 VPN,基于 TLS,可跑 UDP(优先,性能好)或者 TCP 443(强封锁环境穿透);TUN 三层隧道、TAP 二层桥接两种模式。
特点:生态极强、跨全平台;认证灵活(证书、账号密码、MFA);社区成熟,日志、审计、插件丰富;可以自定义端口。
短板:运行在用户态,数据包在内核 - 用户态反复拷贝,CPU 占用高、延迟高、吞吐偏低;代码量大(几十万行),攻击面更大;大规模用户集中运维麻烦,需要配套管理面板。
WireGuard|新一代轻量 UDP 隧道,内核原生 2020 进入 Linux 主线内核,极简设计,代码仅约 4000 行,固定密码套件(Curve25519、ChaCha20、Poly1305、BLAKE2s),不支持算法协商,攻击面极小。
特点:延迟最低、吞吐高、CPU 占用极低,低功耗设备(树莓派、工业网关、手机)优势明显;配置极简,密钥模型类似 SSH;支持 PFS 完美前向保密;移动设备续航友好。
短板:标准化时间短,传统防火墙硬件原生支持少;原生缺少复杂企业认证、细粒度权限、集中审计,企业管控能力弱;只支持 UDP,TCP 链路差的场景容易丢包;大组织一般搭配 Tailscale 这类控制面来补齐管理能力。
二、核心维度横向对比(无表格版)
安全性
WireGuard:高,密码套件固定、代码量极小、审计成本低,现代密码学设计,默认 PFS;缺点是新协议,长期实战沉淀少于 IPSec、OpenVPN。
IKEv2/IPSec:高,标准成熟、多年攻防验证;但 IKE 协商流程复杂,配置错误(弱预共享密钥)会大幅降低安全。
OpenVPN:高,TLS 成熟,加密套件可选多;风险点来自庞大代码库,漏洞出现概率相对更高。
SSL 商用 VPN:高,取决于厂商实现;优势在应用隔离、设备姿态校验、MFA、单点登录,适合零信任架构。
性能(延迟、吞吐、CPU 占用)
WireGuard 最优,其次 IKEv2/IPSec,SSL VPN 中等,OpenVPN 最差。实测参考(同等硬件):WireGuard 吞吐量最高、延迟最低、CPU 占用最少;OpenVPN 在弱 CPU 设备上瓶颈非常明显。
注意:IPSec 在有 AES 硬件加速的企业防火墙上,性能会大幅拉近 WireGuard。
防火墙穿透能力
SSL VPN(443 HTTPS)> OpenVPN over TCP 443 > IKEv2(UDP4500 NAT-T)> WireGuard(固定 UDP 端口)酒店、客户内网、机场等受限网络,优先 SSL VPN。
客户端 & 兼容性
IKEv2:Windows/macOS/iOS/Android 全部原生自带,不用装软件;老旧设备兼容性最好。
OpenVPN:全平台,但都需要独立客户端。
WireGuard:新版系统支持,老系统、老旧工业设备原生支持差。
SSL VPN:浏览器直接接入,也可以装专用客户端,外协人员友好。
运维复杂度
WireGuard 配置最简单;IKEv2 策略多、排障难;OpenVPN 中等,适合懂配置的运维;商用 SSL VPN 上手简单,但高阶功能依赖厂商平台。
企业管控、审计、权限
商用 SSL VPN 最强:支持 SAML、MFA、设备合规检查、单应用权限、日志审计、会话管控; IPSec 大多是网段级权限; OpenVPN 可通过脚本 + RADIUS 扩展;原生 WireGuard 最弱,只做隧道,没有访问控制、账号生命周期管理,适合中小团队、点对点组网。
三、场景选型指南(2025 企业主流方案)
多分支机构、总部 - 分支固定站点组网(Site-to-Site) ✅ 首选:IKEv2/IPSec 理由:防火墙硬件原生支持、稳定、硬件加速成熟,行业标准,不同品牌设备互通性最好,是多年企业主干组网方案。
员工远程办公、外出差旅,经常在酒店 / 客户内网等受限网络 ✅ 首选:商用 SSL VPN 理由:443 端口几乎不会被拦截,可以做应用级最小权限,配合零信任、MFA、设备准入,安全管控最强,是大型集团主流远程方案。
中小团队、技术公司、云资源互联、轻量远程接入、物联网网关互联 ✅ 首选:WireGuard(Tailscale 等托管控制面)理由:低延迟、省 CPU、配置简单,适合程序员、云主机互联、边缘设备;不适合强审计、复杂权限管控的合规强约束行业。
自建开源远程接入、需要自定义端口、不想买商业网关 ✅ 首选:OpenVPN 适合 SOHO、小团队;不建议上千人规模直接原生 OpenVPN。
❌ 新项目禁止选用:PPTP、L2TP/IPSec PPTP 加密弱、漏洞多;L2TP 没有原生加密,依赖 IPSec,穿透和重连问题多,已经属于淘汰协议,仅遗留老设备维护场景保留。
四、2025 行业趋势变化要点
WireGuard 快速普及:云厂商、SD-WAN、轻量零信任方案大量接入 WireGuard,替代一部分 OpenVPN 和小规模 IPSec 远程接入;但大型政企主干站点隧道仍然以 IKEv2/IPSec 为主。
SSL VPN 向零信任 SaaS 化演进:不再是全隧道 VPN,逐步转向 ZTA,按需授予应用访问权限,最小权限原则成为企业安全基线。
协议不再孤立使用:很多 SD-WAN 设备底层同时支持 IPSec+WireGuard,自动选路;远程办公网关同时提供 SSLVPN 和 IKEv2 双入口。
合规要求提升:金融、国企等强监管行业,优先选成熟商用 SSL VPN、IPSec,审计日志、会话追溯、身份管控是硬性要求,原生 WireGuard 很难单独满足合规审计。
五、常见踩坑清单
IKEv2 只开 500 端口,不开 4500,NAT 环境隧道频繁断开;
OpenVPN 盲目使用 TCP 模式,网络抖动时吞吐暴跌,优先 UDP;
WireGuard 直接公网暴露,缺少身份管理,密钥泄露风险高;
混淆 SSLVPN 和 IPSec 定位:用 IPSec 给外协人员开全内网权限,权限过大;
依赖 L2TP/PPTP 做新业务,存在安全合规隐患。
六、一句话选型速记
分支互联、硬件防火墙组网 → IKEv2/IPSec
出差员工、外包、强管控、受限网络 → SSL VPN
云互联、中小技术团队、追求低延迟轻量组网 → WireGuard
自建开源、需要高度自定义 → OpenVPN
⚠️ 重要提醒:国内严格管控 VPN,企业使用 VPN 必须完成合规备案,仅可用于企业内部通信,禁止用于非法跨境访问。
-
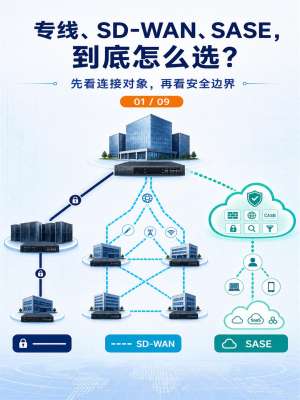 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
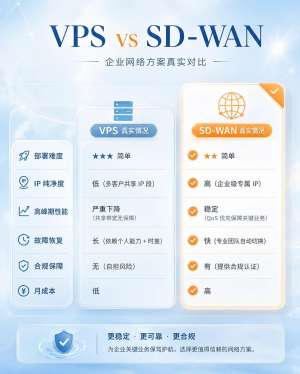 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
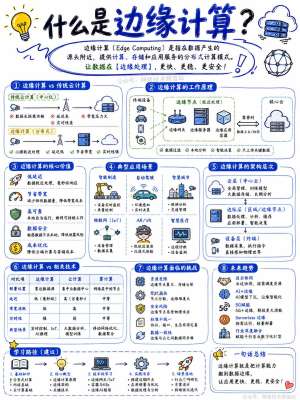 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
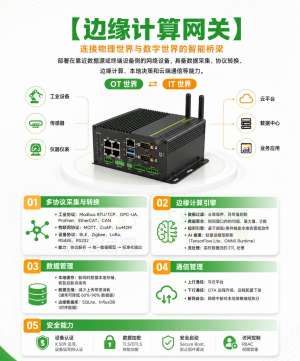 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...