企业级网络架构设计方案完整详解(通用标准化方案,适配中小 / 中大型企业)
企业级网络架构设计方案完整详解(通用标准化方案,适配中小 / 中大型企业)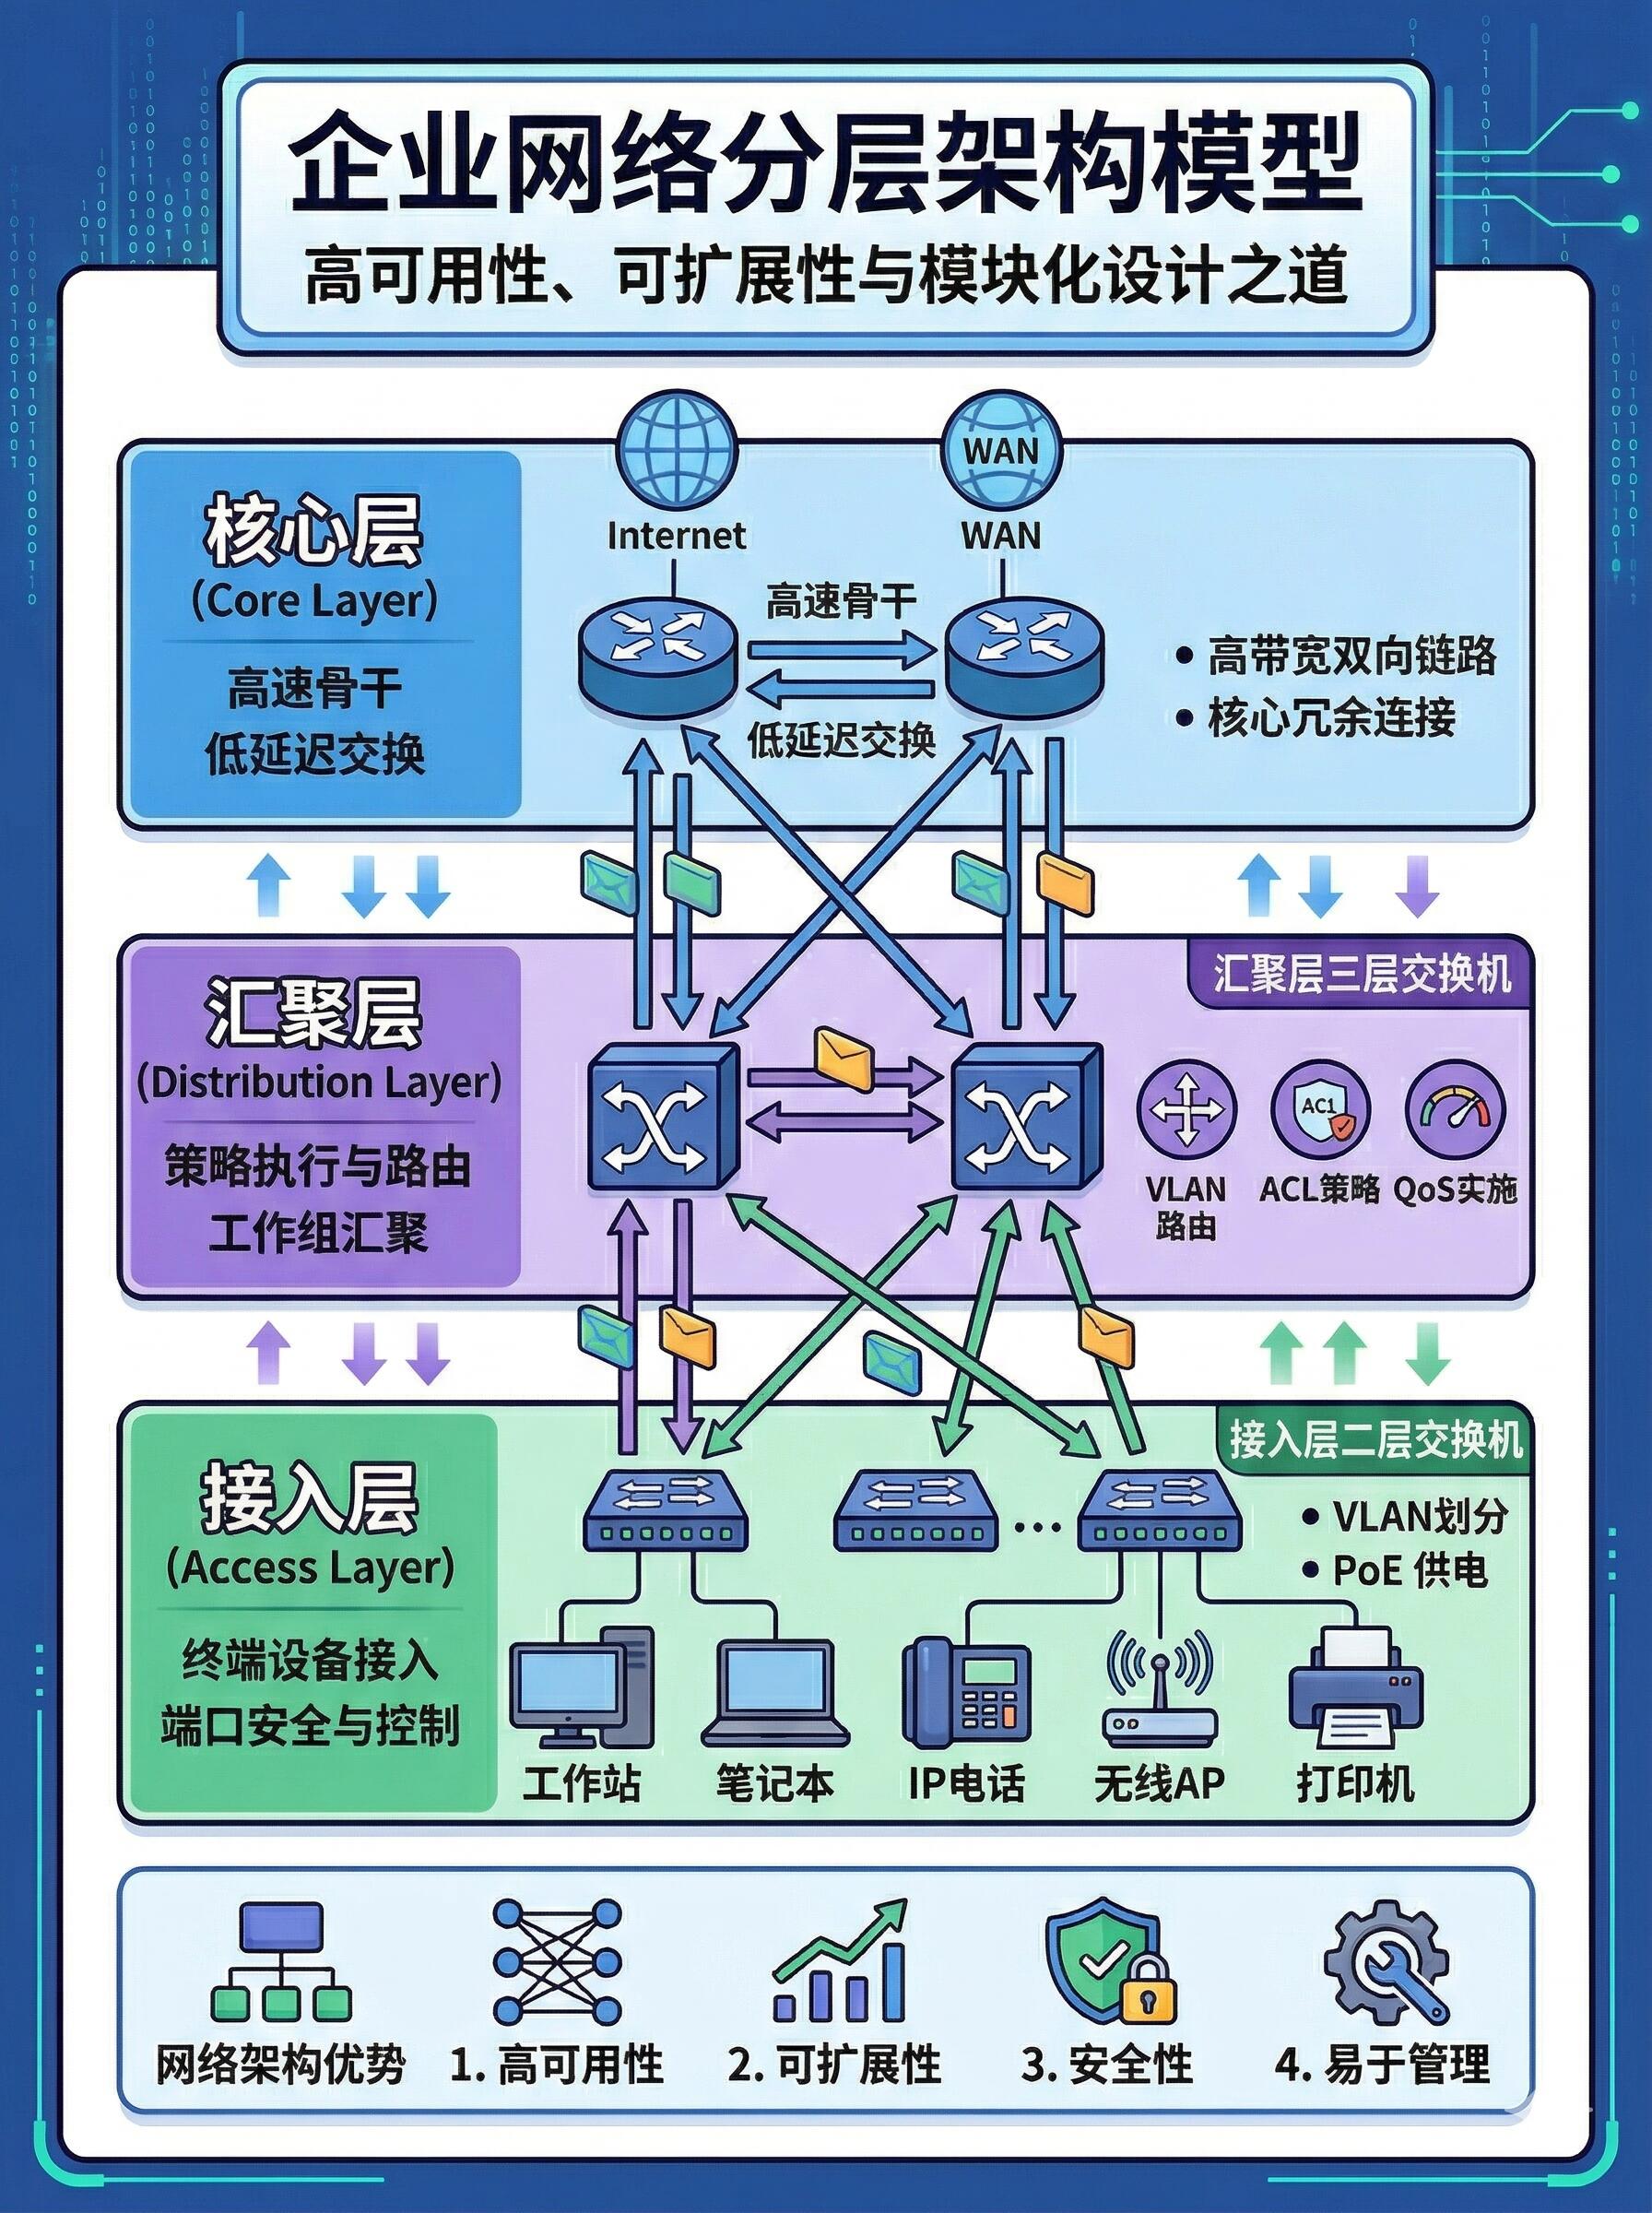
一、方案整体设计目标与设计原则
(一)建设目标
1.稳定可靠:7×24 小时不间断运行,核心设备冗余,故障自动切换,业务无中断;
2.安全可控:内网分区隔离、边界防护、上网行为管控、病毒 / 入侵防御、数据防泄露;
3.弹性扩展:支持员工扩容、分支机构互联、云资源打通、IoT 设备、视频会议、无线全覆盖;
4.易运维管理:统一网管、可视化监控、自动化策略下发、故障快速定位;
5.高性能低延迟:满足 ERP、OA、数据库、视频会议、设计图纸、云桌面等高并发业务。
(二)五大核心设计原则
1.分层化架构:接入层 — 汇聚层 — 核心层三层标准架构,职责分离,故障隔离;
2.冗余高可用:核心交换机、出口防火墙、互联网链路全部双机冗余;
3.安全分区:按照业务区域划 VLAN,横向隔离,杜绝内网横向渗透;
4.标准化 IP 规划:固定网段、分段管理,便于后期扩容与审计;
5.软硬一体化:有线 + 无线融合、内网业务网 + 互联网出口网 + 管理网三网分离。
二、标准三层企业网络整体架构拓扑分层详解
层级 1:核心层(全网心脏,所有流量转发枢纽)
设备组成
两台万兆核心交换机(冗余堆叠 / 虚拟化),双机热备。
核心功能
1.跨 VLAN 三层转发、路由交换、策略路由;
2.连接出口防火墙、服务器区、汇聚交换机、存储;
3.部署虚拟化(IRF/VSF),单台设备宕机流量自动切换,无单点故障;
4.内置 ACL 访问控制,全局安全策略下发。
配套互联
下联:万兆光纤上联各汇聚交换机;
上联:万兆连接两台防火墙;
横向:两台核心之间万兆链路冗余备份。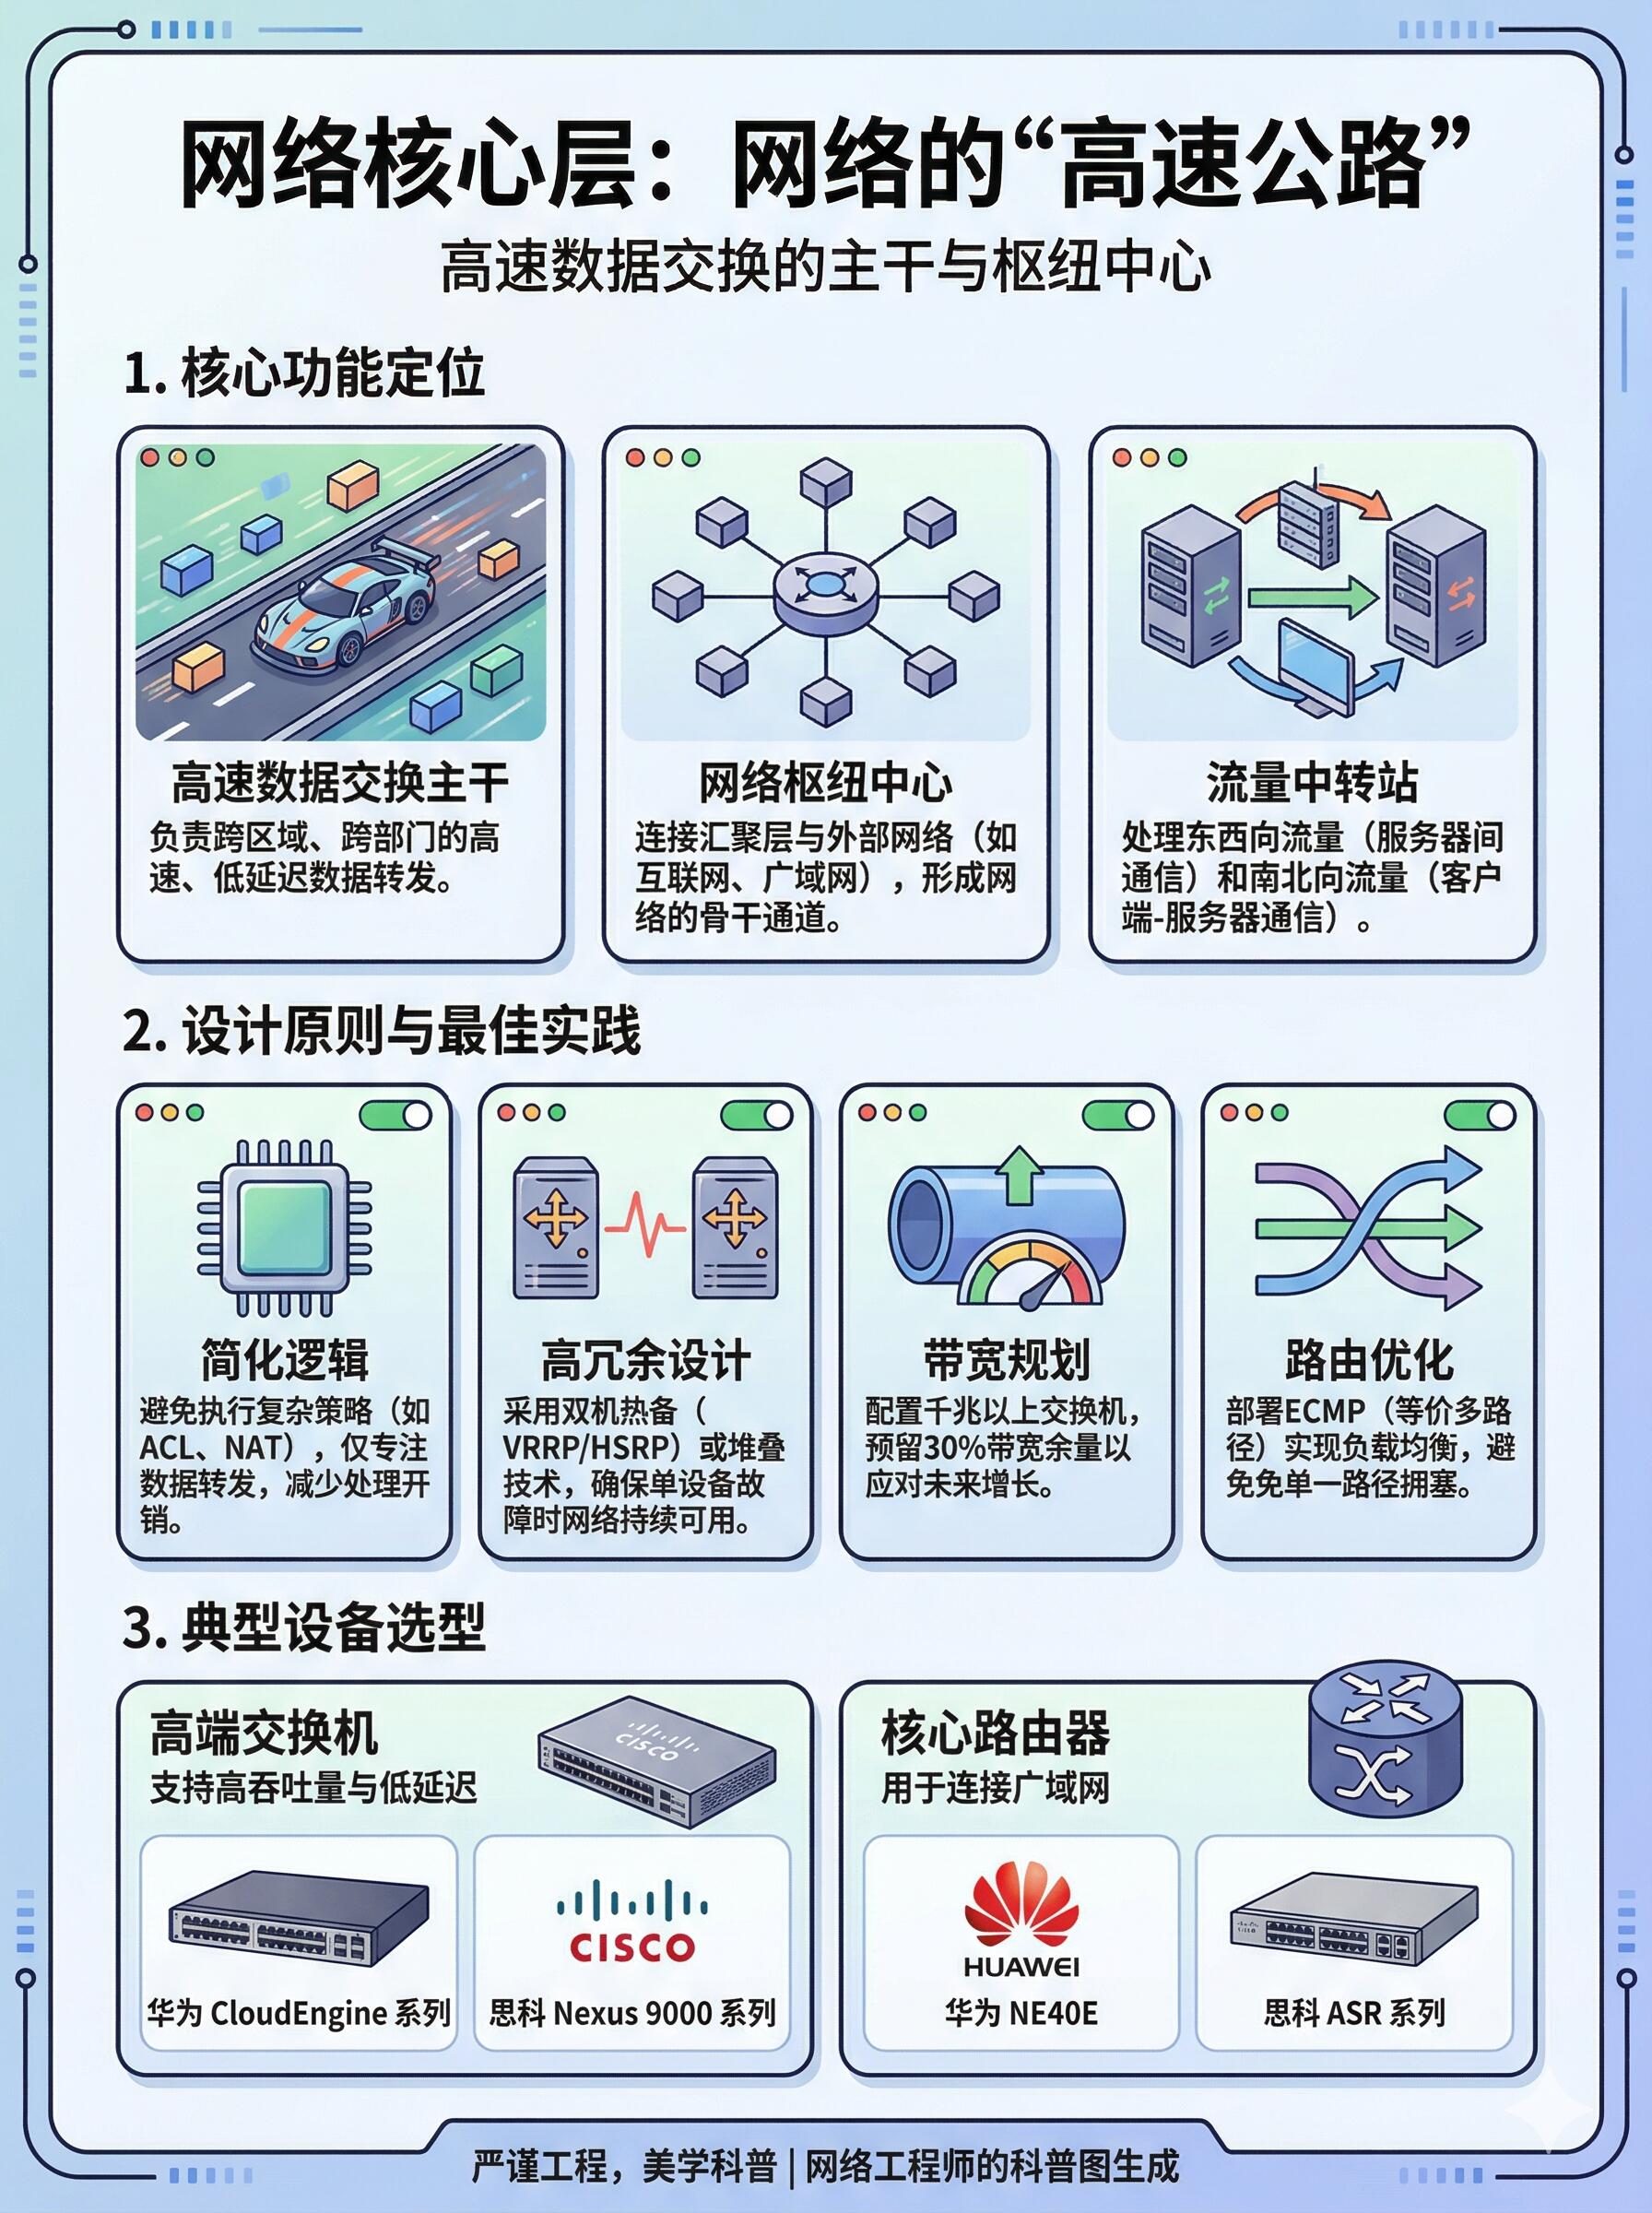
层级 2:汇聚层(区域流量汇总、初步安全过滤)
部署位置
每栋楼宇 / 每个独立业务区域一台汇聚交换机,中小企业可合并 “汇聚 + 核心” 简化架构。
核心功能
1.接收本区域所有接入交换机流量,做二层聚合;
2.区域 ACL 隔离、广播风暴抑制、环路检测;
3.无线 AC 控制器部署在汇聚层,统一管理全屋 AP;
4.链路负载均衡,分担核心转发压力。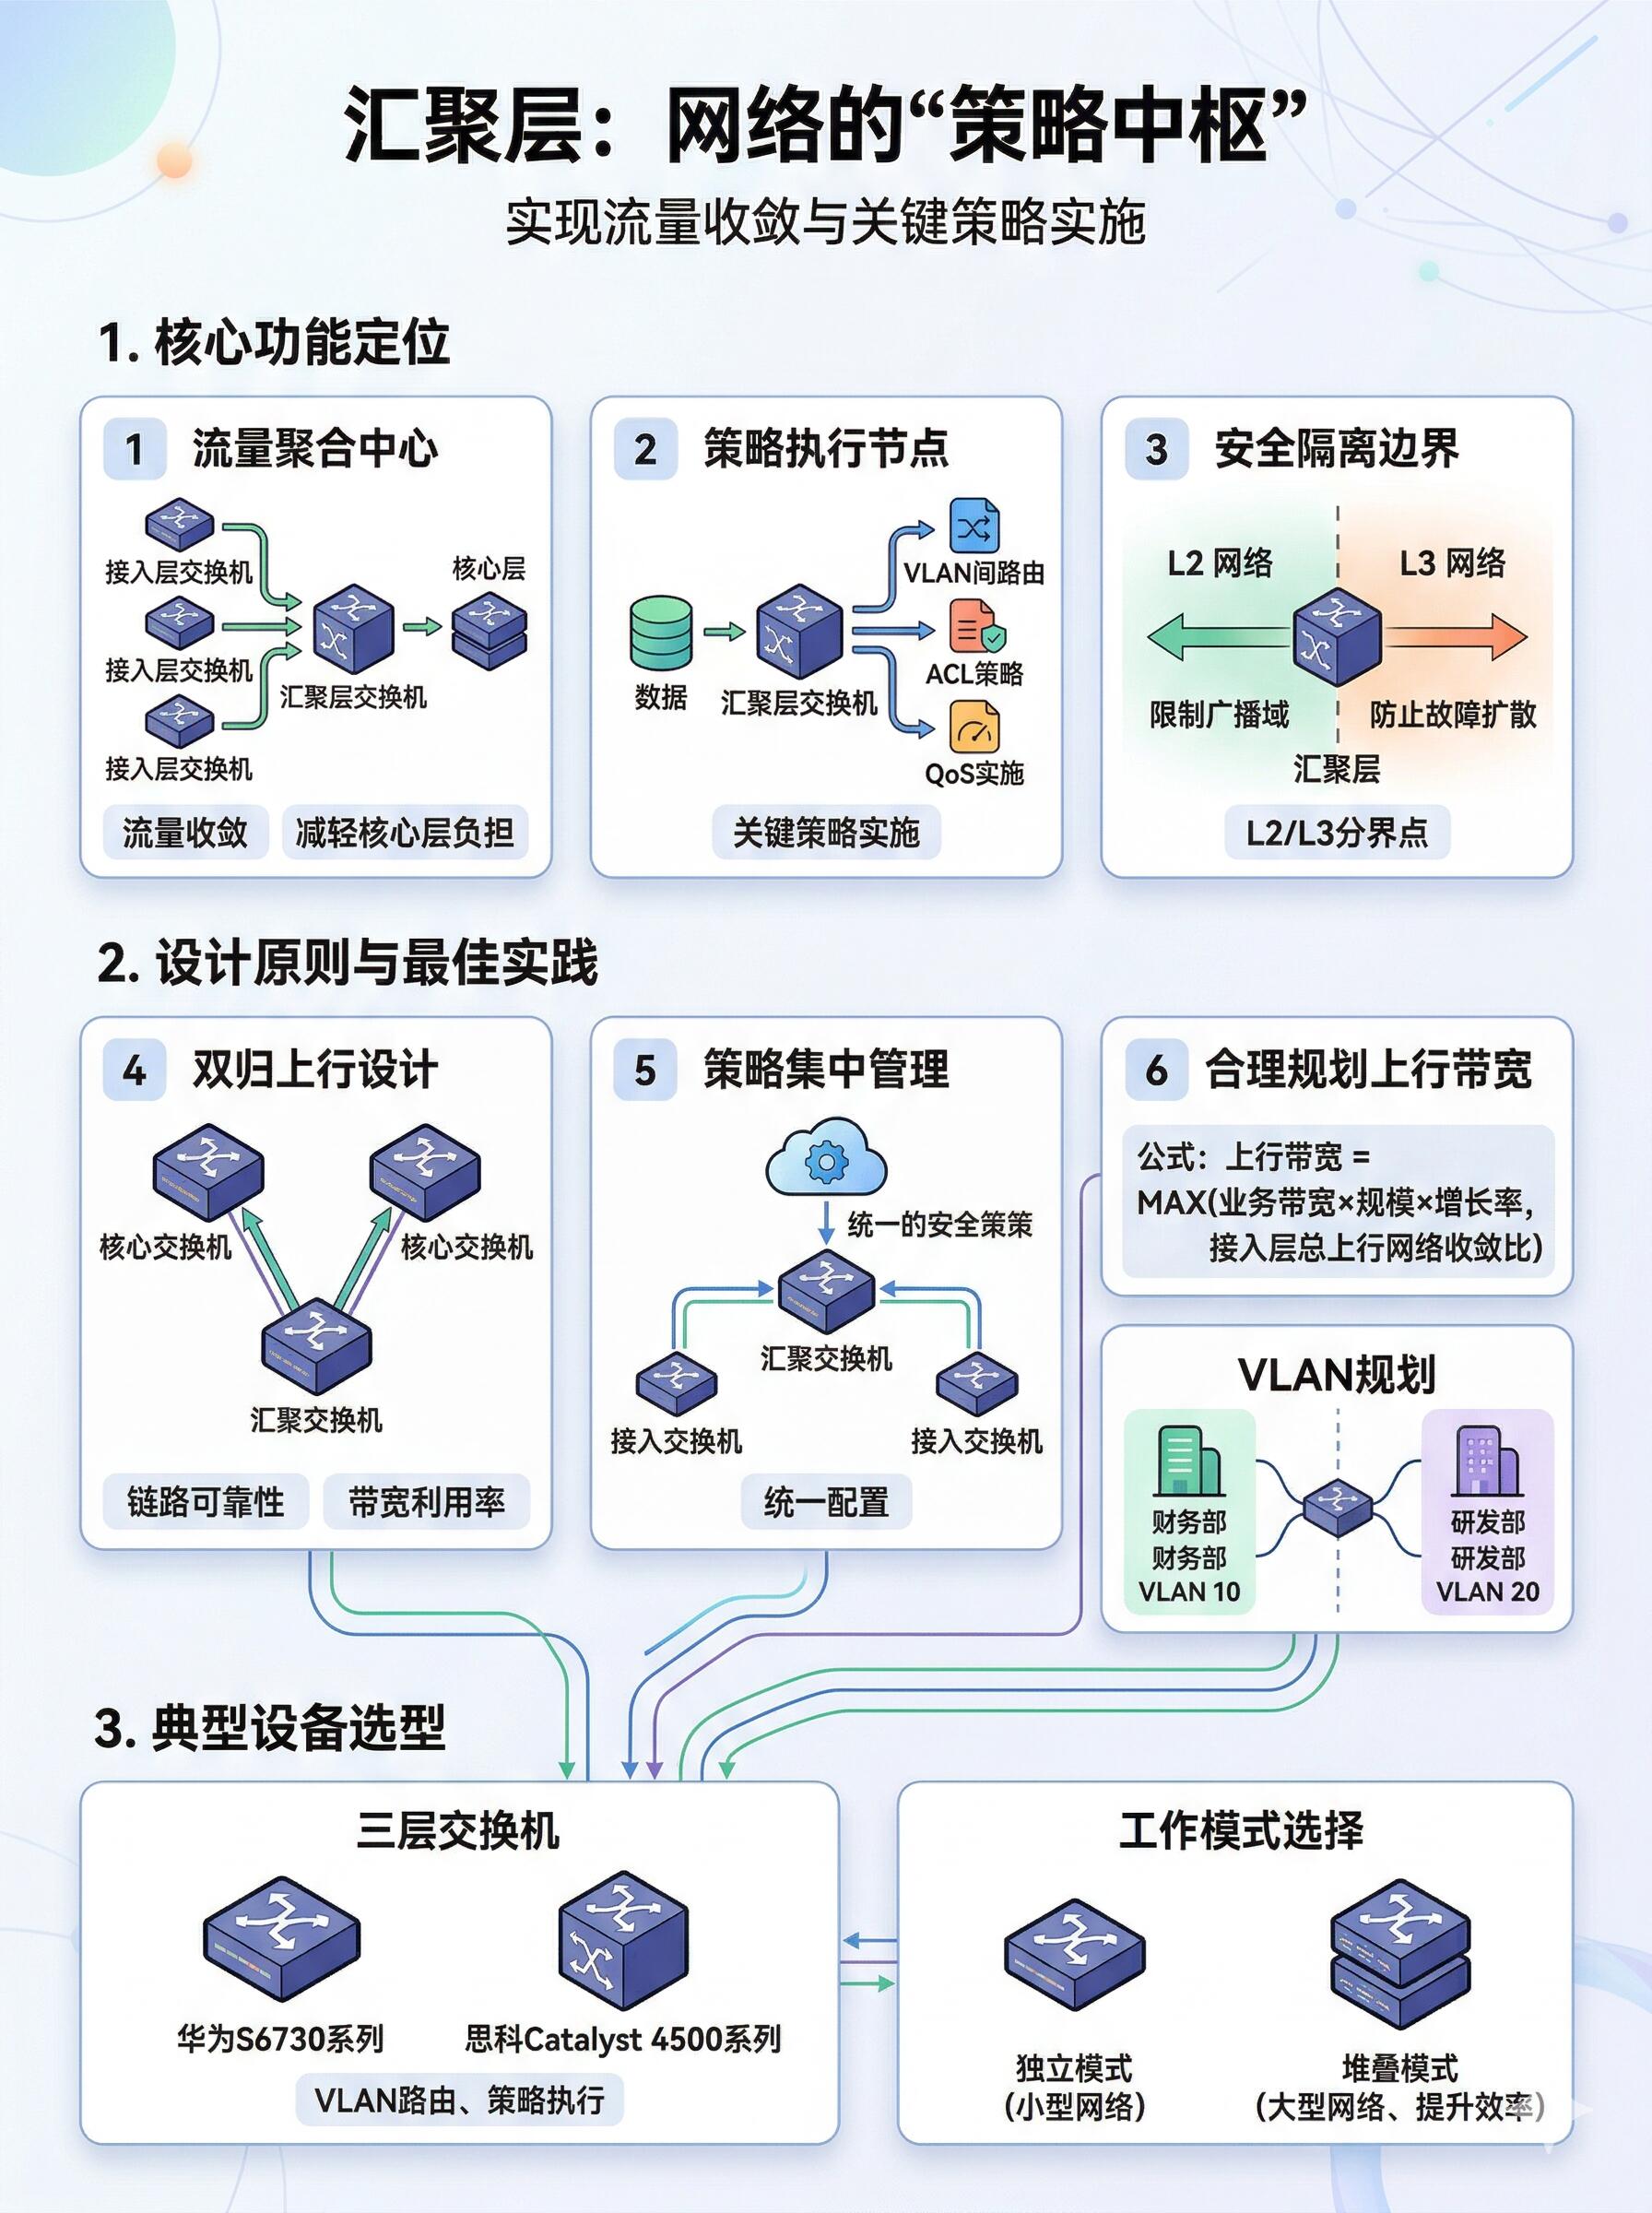
层级 3:接入层(终端设备最后一公里)
设备:千兆 POE 接入交换机
终端包含办公电脑、监控摄像头、无线 AP、门禁、IoT 设备、打印机。
核心功能
1.POE 供电给 AP、摄像头,简化布线;
2.端口安全:绑定终端 MAC,防止私接路由器、外来设备接入;
3.风暴抑制、环路防护、端口限速;
4.划分基础 VLAN,隔离不同部门终端。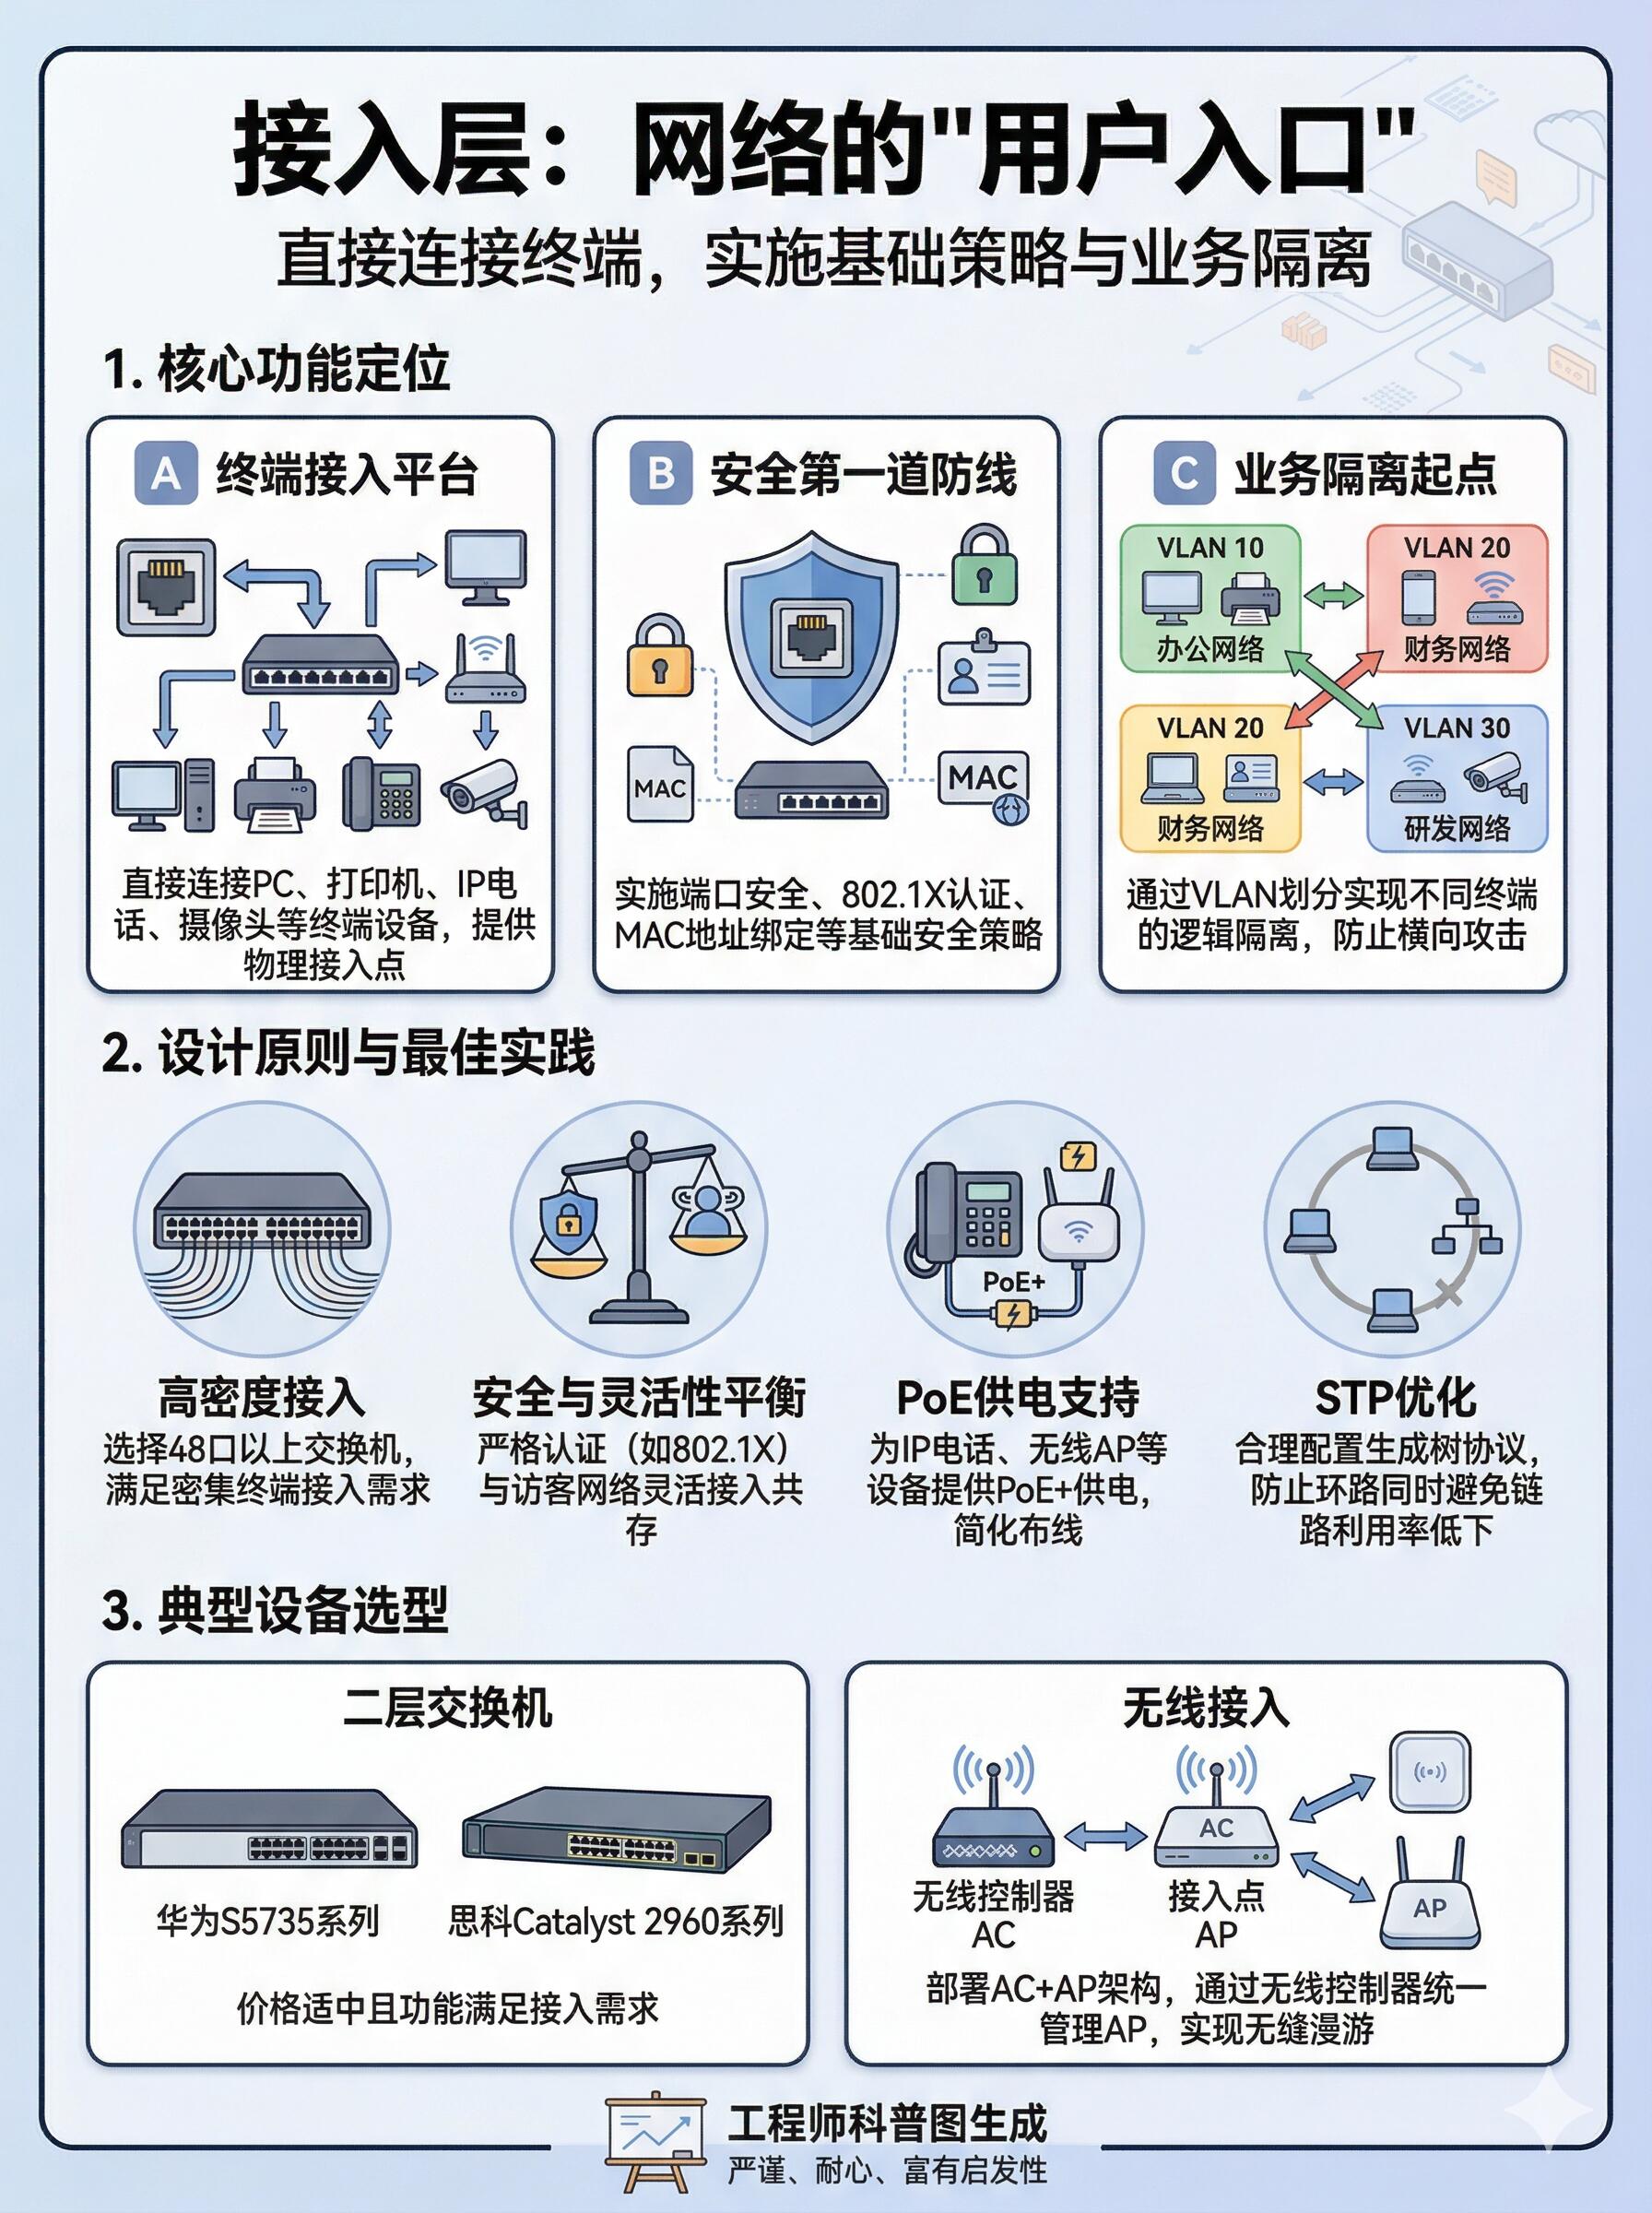
三、四大功能区域划分(安全分区设计,企业通用)
1. 办公终端区(员工 PC、笔记本、无线手机)
按部门划分独立 VLAN:行政、财务、研发、销售、生产车间。
隔离规则:
财务 VLAN 禁止主动访问互联网、禁止被其他部门主动访问;
研发服务器仅研发网段可访问,其他部门默认阻断。
2. 服务器业务区(数据中心区)
独立服务器机柜,配置服务器接入交换机,分为:
业务服务器:OA、ERP、CRM、文件共享;
数据库服务器:核心数据,严格限制访问源;
管理服务器:网管平台、堡垒机、日志审计;
隔离策略:互联网无法直连服务器,所有外网访问通过防火墙发布。
3. 无线全覆盖区(企业 Wi-Fi)
AC+Fit AP 架构,统一管理:
1.办公员工 Wi-Fi(802.1X 账号密码认证);
2.访客 Wi-Fi(短信认证,隔离内网,仅允许互联网);
3.IoT 专用 Wi-Fi(监控、门禁、测温设备,单独 VLAN)。
4. 出口安全边界区(互联网、专线、安全设备集群)
出口双防火墙冗余部署,串联全套安全组件:
防火墙 FW → 上网行为管理 ACG → 入侵防御 IPS → 病毒网关 AV。
出口链路配置:
1.两条运营商宽带(电信 + 联通),负载均衡 + 故障切换;
2.政企专线 / SD-WAN 专线,对接外地分公司;
3.云专线,打通本地机房与阿里云 / 华为云。
四、IP 地址与 VLAN 标准化规划方案
1. 分段规划规范(10 段私有地址,便于区分)
10.0.0.0/24 核心设备管理地址(交换机、防火墙、AC)
10.1.0.0/24 财务部门 VLAN 10
10.2.0.0/24 研发部门 VLAN 20
10.3.0.0/24 行政销售 VLAN 30
10.4.0.0/24 生产车间 VLAN 40
10.5.0.0/24 服务器区 VLAN 50
10.6.0.0/24 监控 / 门禁 IoT VLAN 60
10.7.0.0/24 员工办公无线 VLAN 70
10.8.0.0/24 访客 Wi-Fi VLAN 80
10.9.0.0/24 分支机构 SD-WAN 互联网段
2. VLAN 设计核心规范
管理 VLAN 单独隔离,禁止终端接入;
访客 VLAN 单向隔离,无法访问内网任何业务;
财务、数据库 VLAN 最小权限访问,默认全阻断,仅放通必要端口。
五、出口安全体系完整设计(企业网络安全核心)
1. 下一代防火墙 NGFW(双机主备)
核心能力:
多链路负载均衡、链路故障自动切换;
NAT 地址转换、端口映射(外网访问官网、OA);
区域安全策略:互联网→服务器、办公区→服务器精细化权限;
VPN 支持:SSL VPN 远程办公、IPsec 专线互联分公司。
2. 上网行为管理 ACG
员工上网管控:禁止短视频、游戏、购物网站;
带宽保障:ERP、视频会议优先保障,下载、直播限流;
上网日志全留存(满足等保要求,日志存储 6 个月以上);
流量分析、员工上网行为报表。
3. IPS 入侵防御系统
抵御外网攻击:端口扫描、SQL 注入、暴力破解、木马远控;
内网横向攻击拦截:蠕虫、勒索病毒横向扩散。
4. 堡垒机(等保三级必备)
运维人员访问服务器、交换机必须经过堡垒机,操作全程录像审计,防止越权操作、删库风险。
5. 日志审计平台
收集防火墙、交换机、服务器、ACG 所有日志,统一存储、告警、溯源,满足网络安全等级保护合规。
六、无线网络 AC+Fit AP 一体化方案
1.架构:汇聚层部署无线 AC 控制器,全屋吸顶 / 面板式 Fit AP,POE 交换机供电;
2.漫游机制:802.11r 快速漫游,员工跨区域走动视频会议不掉线;
3.三重 SSID 隔离:
企业内网 Wi-Fi:员工工号认证,可访问内网业务;
访客 Wi-Fi:短信认证,仅互联网,隔离全部内网网段;
IoT 物联网 Wi-Fi:独立 VLAN,禁止访问办公终端;
4.安全加密:WPA3 企业加密,禁用老旧不安全 WPA2。
七、分支机构互联 SD-WAN 方案(多分子公司企业)
1.总部部署 SD-WAN 网关,各分公司部署轻量 SD-WAN 设备;
2.链路混合:互联网宽带 + 政企专线双链路,智能选路;
3.优势:
跨区域访问 ERP、文件服务器低延迟;
统一下发安全策略,全网统一管控;
专线故障自动切换互联网加密隧道,业务不中断。
八、高可用与冗余设计(杜绝单点故障)
1.核心层冗余:两台核心交换机虚拟化,任意一台断电整机流量切换;
2.出口冗余:两台防火墙主备,双宽带链路;
3.设备链路冗余:核心与汇聚之间双光纤链路,防止单根光纤断裂断网;
4.网关冗余:每个 VLAN 配置双网关,故障自动切换;
5.服务器冗余:核心业务服务器双机热备,搭配存储共享。
九、运维监控体系设计
1.统一网管平台:纳管交换机、防火墙、AC、AP、服务器;
2.实时监控指标:端口流量、CPU、内存、设备在线状态、链路延迟、丢包;
3.告警机制:短信 / 企业微信告警,设备宕机、端口 down、带宽爆满实时推送;
4.自动化运维:批量下发 VLAN、ACL、Wi-Fi 策略,减少人工配置;
5.定期报表:带宽使用、故障统计、上网行为月度报告。
十、分规模方案简化适配
方案 1:小型企业(50 人以内,简化二层架构)
取消独立汇聚层,核心交换机兼任汇聚;单防火墙(预算有限),POE 一体机带无线,简化 SD-WAN。
方案 2:中型企业(50–300 人,标准三层完整架构)
双核心交换机、双防火墙、独立 AC 无线控制器、行为管理、堡垒机,全套等保安全组件。
方案 3:大型集团企业(300 人以上 + 多分支机构)
万兆全光网络、SD-WAN 全网互联、独立数据中心交换机、负载均衡 LB、云专线对接公有云、全网日志审计平台。
十一、等保合规配套设计(三级等保强制要求)
1.网络分区隔离,重要业务独立网段;
2.完整日志留存≥6 个月;
3.运维操作堡垒机审计;
4.边界入侵防御、病毒查杀;
5.远程办公 SSL VPN 加密,禁止公网直连内网服务器;
6.定期漏洞扫描、网络安全巡检。
十二、方案核心优势总结
1.分层解耦:接入、汇聚、核心职责分离,故障范围可控,扩容无需重构全网;
2.全域安全:边界防御 + 内网横向隔离 + 无线访客隔离三重防护;
3.高可靠冗余:无单点故障,业务持续可用;
4.弹性扩展:新增部门、分公司、云资源、IoT 设备无缝接入;
5.可落地运维:统一监控、策略自动化,降低运维人力成本;
6.合规达标:原生满足网络安全等级保护 2.0 标准,适配政企、制造业、互联网企业。
-
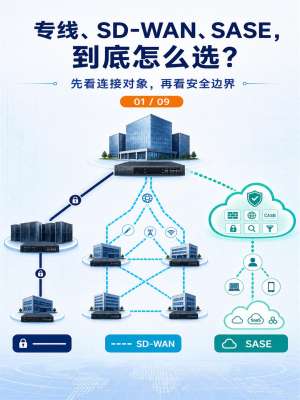 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
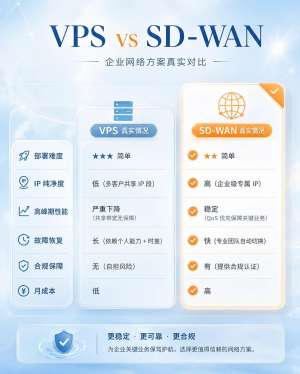 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
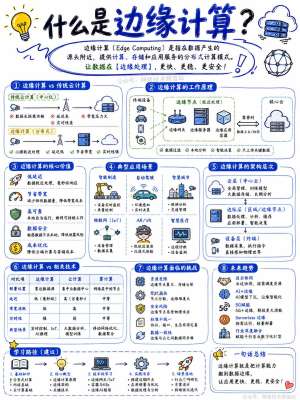 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
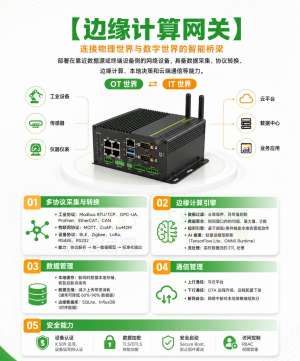 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...