企业 VPN 搭建教程 2025 全面解析
企业 VPN 搭建教程 2025 全面解析
⚠️【合规前置提醒,非常重要】国内企业自建 VPN仅限员工远程访问本企业内网、分支机构内网互联,不用于翻墙访问境外互联网;未经通信主管部门批准,严禁用
VPN 搭建跨境上网通道,违规会面临处罚。如果要对外提供 VPN 运营服务,需要办理 B13
国内互联网虚拟专用网业务许可证;自用远程接入、不对外经营,不需要该牌照,但要做好日志留存、安全审计、备案管理。
一、企业 VPN 两种主流场景
远程接入 VPN(Remote Access):员工居家、外勤,手机 / 电脑接入公司内网,访问 OA、ERP、文件服务器,是中小企业最常用。
站点到站点 VPN(Site-to-Site):总部 ↔ 分公司、仓库、门店,两个局域网之间永久加密隧道,适合多分支机构组网。
二、协议选型对比(2025 企业主流方案)
WireGuard:新一代轻量协议,速度快、延迟低、代码精简、功耗低,手机客户端友好;适合外勤员工远程接入,运维简单。缺点:企业级权限、审计能力弱于商用 SSL VPN。
OpenVPN(SSL VPN):普及率最高,跨平台、可跑 443 端口不容易被封堵,支持证书 + MFA 多因素认证,审计、权限控制成熟;中小企业首选开源方案。
IPsec VPN:站点到站点首选,路由器 / 防火墙内置,稳定性强,适合总部和分支机房互联;移动端配置复杂,不适合大量员工手机接入。
商用 SSL VPN(深信服、天融信、山石、Fortinet 等):一体化网关,自带 MFA、单点登录、终端检查、日志审计、防病毒联动,满足等保要求;中大型企业、有等保三级要求优先选。
❌ 不推荐:PPTP(加密缺陷,极易破解)
三、前期资源准备
方案 A(开源自建):一台有固定公网 IP服务器(云服务器 / 机房服务器),推荐 2 核 4G 起步;系统:Ubuntu / Debian / CentOS Stream。
方案 B(防火墙内置 VPN):企业出口防火墙,带 VPN 模块,有公网固定 IP。
方案 C(云厂商托管 VPN/SD-WAN):阿里云、腾讯云 VPN 网关,不用自己维护服务器,合规性更好。
基础条件:开放对应端口、做好端口映射;准备域名 + SSL 证书(推荐);规划独立 VPN 内网网段,不能和公司现有内网网段冲突。
安全配套:准备 MFA 二次认证、证书体系、账号审批流程、日志存储(日志至少留存 6 个月,等保要求)。
四、开源 OpenVPN 快速搭建流程(远程接入场景,Docker 方式)
仅作内网远程访问学习参考,严格遵守国内网络法规,禁止跨境翻墙
服务器系统初始化,开启内核 IP 转发
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
安装 Docker 与 Docker Compose
拉取 OpenVPN 镜像,启动服务,指定端口 1194(UDP 优先,速度更好)
PKI 证书生成:CA 根证书、服务端证书、客户端证书,每个员工单独证书(比单纯账号密码安全很多)
生成客户端 ovpn 配置文件,分发给员工
防火墙放行 1194 UDP;配置路由,允许 VPN 网段访问公司内网资源
客户端:Windows、Mac、安卓、iOS 安装 OpenVPN Connect,导入 ovpn 文件连接
WireGuard 简要流程
内核安装 wireguard 模块
生成服务端、客户端公私钥对
配置 wg0 网卡,设置 peer、IP 路由、防火墙
客户端导入配置,一键连接;优势:配置文件极简、流量消耗小。
五、站点到站点 IPSec VPN 搭建思路(总部 <-> 分公司)
总部防火墙、分支防火墙都有公网 IP
协商 IKE 协商策略(加密算法、预共享密钥或者证书认证)
配置感兴趣流:两边内网网段
建立 IKE SA + IPsec SA 隧道
测试两端内网互通,配置保活策略、故障切换
六、企业 VPN 安全配置要点(2025 安全规范)
认证优先:证书认证 + MFA 二次验证码,不要只用静态密码;定期轮换证书、密钥。
最小权限原则:员工接入后,只能访问授权业务系统,不能全网放开;按部门、岗位划分访问控制策略。
终端准入检查:商用 VPN 可开启,仅合规电脑(杀毒、系统补丁、磁盘加密)允许接入内网。
日志审计:记录登录时间、账号、源 IP、访问流量、下线时间,异常登录告警。
网段隔离:VPN 分配独立网段,和生产、办公、数据库网络做访问隔离。
加密算法:禁用弱算法(DES、MD5),优先 AES-256、SHA256 以上。
账号管理:离职员工立刻吊销证书、禁用账号;定期清理闲置账号。
七、商用托管方案对比(适合不想自己运维)
传统硬件 SSL VPN:安全审计强、适配等保,一次性硬件成本高;适合有专职运维、等保项目企业。
云厂商 VPN 网关:和云上 VPC 打通,不用自建服务器,运维压力低;适合云上业务为主的公司。
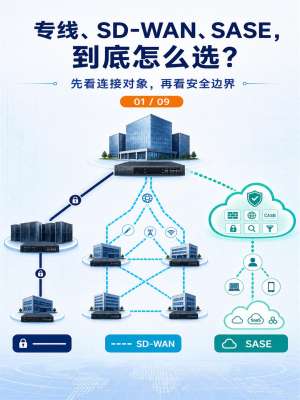
SD-WAN:多分支、多线路自动选路,带宽优化,适合连锁门店、全国多点布局企业。
八、常见坑与故障排查
网段冲突:VPN 分配 IP 段和公司内网重复,连上 VPN 无法访问内网。
NAT / 端口问题:家用宽带无公网 IP,无法直接自建;可以考虑云服务器中转或者运营商固定 IP 专线。
UDP 端口被运营商封堵:OpenVPN 切换 TCP 443 端口(HTTPS 端口,不容易拦截,代价是延迟略高)。
只通 ping 不通业务:路由配置缺失、防火墙 ACL 拦截 VPN 网段。
安全坑:证书长期不更新、全员共用一套客户端证书、无二次认证,一旦泄露内网直接暴露。
九、运维与常态化管理
定期巡检:隧道在线状态、带宽负载、异常登录告警。
版本更新:及时升级 VPN 服务端、客户端,修复漏洞。
应急预案:主 VPN 故障时备用接入方案。
合规自查:每年检查日志留存、账号权限、接入审计,满足网络安全法、等保要求。
十、选型决策表(快速选方案)
小微企业,10 人以内远程办公 → WireGuard / OpenVPN 开源
20–100 人,有 OA/ERP、需要审计、等保要求 → 商用硬件 SSL VPN
多个异地分公司机房互联 → IPsec 站点到站点 VPN
业务全部部署在云上 → 云厂商托管 VPN 网关
-
 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
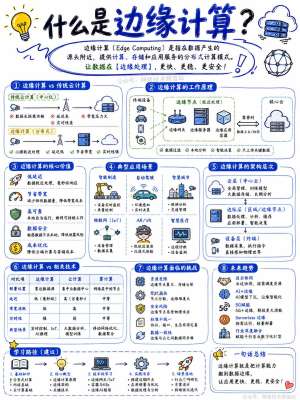 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
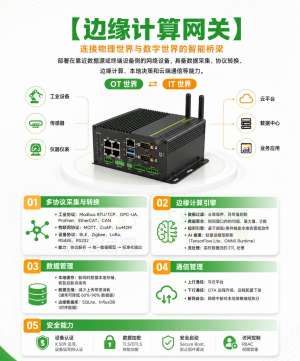 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...