2025 最新|SSLVPN 和 IPSecVPN 区别详解
2025 最新|SSLVPN 和 IPSecVPN 区别详解
重要前置说明:国内企业 VPN
属于电信增值业务,必须取得合规资质、仅用于企业合法内网互联,严禁翻墙;下面内容仅为企业内网组网技术科普。底层一句话总结:IPSec
主打网对网、全链路加密;SSL(TLS)VPN 主打人对应用、细粒度远程访问,现代企业大多混合部署,同时逐步向 ZTNA 零信任过渡。
一、基础原理 & OSI 层级
IPSec VPN:工作在 OSI 第 3 层(网络层),直接对 IP 数据包做加密、完整性校验;分传输模式、隧道模式。隧道模式是企业最常用,把整个 IP 包封装加密,适合子网互联;标准 IETF 协议,跨厂商互通性强阿里云。
SSL VPN(现在主流是 TLS VPN):工作在传输层 / 应用层(L4-L7),基于 HTTPS/TLS。分两种模式:
无客户端门户模式:浏览器直接访问,只开放指定 Web 应用;
全隧道模式:安装轻量客户端,可访问内网全部资源(和 IPSec 能力接近,但控制粒度更强)。
二、核心对比(无表格版,方便直接复制)
1. 端口与穿越防火墙能力
IPSec:默认 IKE UDP 500,NAT-T UDP 4500,ESP 协议 50。酒店 Wi‑Fi、运营商宽带、很多公共防火墙会拦截 500/4500 端口,NAT 环境下容易不通,必须开启 NAT-T。
SSL VPN:走 TCP 443(HTTPS),和普通网页流量一致,几乎所有公共网络放行,出差、机场、酒店网络兼容性极强;现在主流产品支持 DTLS UDP 隧道,优化大文件传输延迟。
2. 客户端与终端适配
IPSec:大部分 Windows、macOS、移动端自带原生 IPSec 客户端;但配置复杂,需要网关地址、预共享密钥 / 证书、协商策略;BYOD 个人设备、临时外包人员部署成本高。
SSL VPN:门户模式零客户端,浏览器直接登录;隧道模式只需要轻量客户端,支持自动下发、静默安装,手机、平板、公共电脑都能用,适合外包、合作方临时授权。
3. 访问权限控制(最大差异点)
IPSec:网络层打通子网,策略多基于网段、IP、端口;一旦隧道连通,设备如同内网一台主机,横向移动风险高,很难做到 “只给用户开放某一套 OA 系统,不能访问数据库”,最小权限落地难。
SSL VPN:以身份、用户组、应用为核心做权限。可以精准控制:A 员工只能访问 OA,B 员工只能访问财务系统;支持书签、应用隔离、设备姿态检测(检查终端是否装杀毒、是否越狱),适合最小权限访问。
4. 性能、延迟、适用流量
IPSec:加密开销低,防火墙、路由器普遍支持硬件加速;大文件传输、视频会议、ERP 数据库、工业设备通信更稳、延迟更低,适合总部 - 分支长期稳定专线替代链路。
SSL VPN:TLS 加解密 CPU 开销更大,大量并发时网关压力更高;适合网页应用、轻量业务;开启 DTLS UDP 隧道后,视频、文件传输性能会明显改善,但上限一般弱于 IPSec 硬件加速通道。
5. 部署场景
✅ IPSec 优先场景
总部 ↔ 分支机构、IDC ↔ 阿里云 / 华为云 VPC,站点到站点(Site-to-Site)长期固定互联
工业内网、监控集群、数据库集群,需要全网段互通、低时延业务
两端都是企业可控网关、有固定公网 IP、长期在线的稳定隧道
✅ SSL VPN 优先场景
员工出差居家远程办公、BYOD 自带设备
外包、供应商、临时合作方,只开放部分业务系统
没有固定公网 IP、经常在公共 Wi-Fi 接入的移动用户
需要细粒度权限、会话审计、单点登录 SSO 联动
6. 运维和排错成本
IPSec:协商参数多(加密算法、DH 组、预共享密钥、DPD 保活、感兴趣流),两端参数必须严格一致,排错门槛高;两边网关设备型号不一样,容易出现兼容问题。
SSL VPN:配置简单,策略在网关侧统一管理,用户侧几乎不用配置;日志、会话审计、账号生命周期管理更友好。
7. 安全风险差异(2025 企业重点关注)
IPSec 风险:隧道打通后,终端一旦中毒,内网横向扩散范围大;依赖 IP / 网段做信任,身份能力弱;密钥泄露风险影响整个子网。
SSL VPN 风险:历史上多款主流 SSL 网关爆出高危漏洞(比如 CitrixBleed),是黑客重点扫描攻击面;网关暴露在公网 443 端口,必须持续升级补丁、启用 MFA 多因素认证、设备合规检查。
三、2025 企业主流架构:混合部署 + 向 ZTNA 演进
现在成熟方案一般是:
分支互联用 IPSec Site-to-Site,搭建底层骨干加密隧道;
员工远程接入用 SSL VPN,做应用级权限隔离;
中大型企业逐步用ZTNA 零信任(SASE)替代传统 VPN:不再打通整个内网,默认不信任,每次访问应用都校验身份 + 设备状态 + 上下文,攻击面远小于传统 VPN,也是等保、监管推荐方向。
误区澄清: ❌ 不是 IPSec 更安全、SSL 不安全,二者加密算法都支持国密、AES;安全差距不在加密本身,而在访问模型:IPSec 是 “接入内网即信任”,SSL 可以做到 “只信任指定应用”。 ❌ SSL = 只能访问网页应用:现代 SSL 全隧道模式同样可以访问 C/S 架构 ERP、数据库,只是权限可以切得更细。
四、快速选型一句话清单
两个办公室长期联网、传大文件、上云专线替代 → IPSec
员工居家、出差、外包、个人手机电脑、只想开放个别系统 → SSL VPN
预算充足、等保高要求、大量远程人员 → ZTNA 零信任优先,VPN 作为补充
五、企业落地避坑(2025 最新)
IPSec 站点互联,尽量使用证书认证,不要长期用弱预共享密钥;开启 DPD 保活、流量监控;
SSL VPN 必须强制 MFA 二次验证,关闭弱加密套件,定期扫描网关漏洞;
不要把 SSL VPN 直接全隧道放开给所有员工,优先门户模式、应用书签;
不管 IPSec/SSL,都做好会话日志、操作审计,满足等保 2.0 审计留存要求。
-
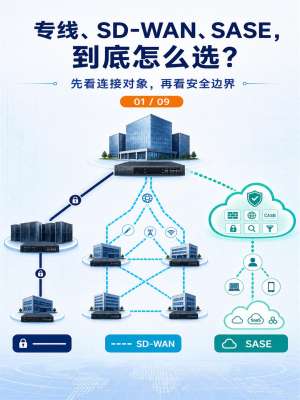 专业SD-WAN解决方案对比详解|主流厂商选型全解析(2026版)
核心前言:SD-WAN已从传统广域网提速工具,升级为SASE云网融合、全域安全、智能调度、自动化运维的企业核心组网底座。当前市面主流商用方案分为四大核心阵营:思科Catalyst SD-WAN、飞塔Fortinet Secure SD-WAN、帕洛...
-
 2025最新SD-WAN解决方案对比详解|主流厂商全指南
核心前言:2025年SD-WAN技术已全面迭代至SASE融合、云网一体、智能调度、零信任安全新阶段,彻底替代传统专线、老旧静态组网模式。当前市场方案分为国际高端商用、国内政企旗舰、中小企业轻量化、云厂商原生四大阵...
-
 2025最新SD-WAN解决方案对比详解
2025年SD-WAN技术全面进入SASE云网融合、零信任安全、智能全域调度、轻量化订阅服务新阶段,传统硬件组网、专线组网逐步被替代。当前市场方案分化明显:国际厂商主打高端安全一体化、国内头部厂商适配大型政企合规、轻量化厂商主...
-
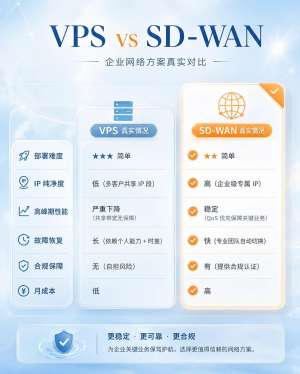 SD-WAN解决方案对比2025全面解析|终极指南
2025行业核心趋势:SD-WAN全面从纯组网加速向SASE云网安一体化迭代,传统硬件SD-WAN逐步轻量化、云化、普惠化。行业分化明显:大型企业侧重合规安全与超融合能力,中小企业、连锁机构、出海企业侧重低成本、快部署、免运维...
-
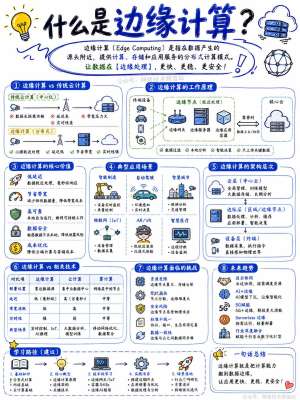 专业边缘计算网关选型详解|2026工业级落地选型指南
核心选型总原则:边缘计算网关选型拒绝参数堆砌、拒绝高配浪费、拒绝低配翻车。不看宣传噱头,只匹配「现场接入量、协议类型、算力需求、实时性等级、工业环境、运维生态、安全等级」七大真实项目需求,...
-
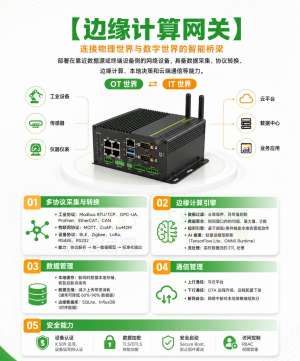 边缘计算网关选型2025全面解析|完整版
2025年边缘计算网关已从单纯数据采集网关全面升级为边缘AI推理、本地自治、协议融合、安全加密、容器化部署的工业核心节点。行业淘汰纯透传、低算力、协议单一、无安全防护的老旧设备,选型核心逻辑从“看参数”转变为...